
Güncellendi:
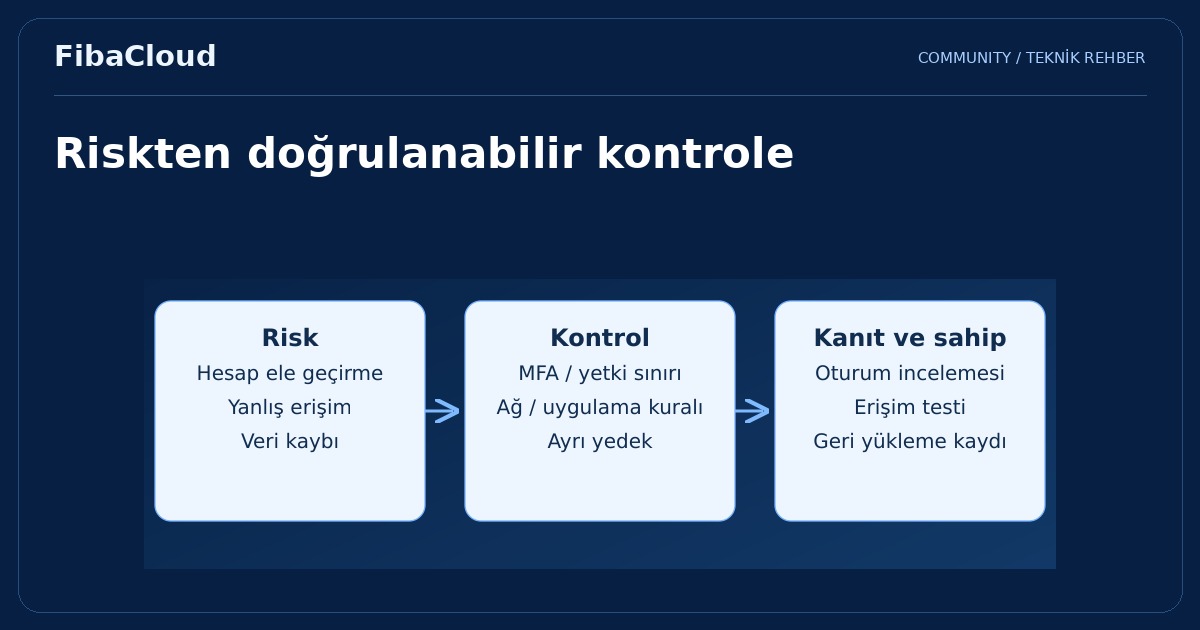
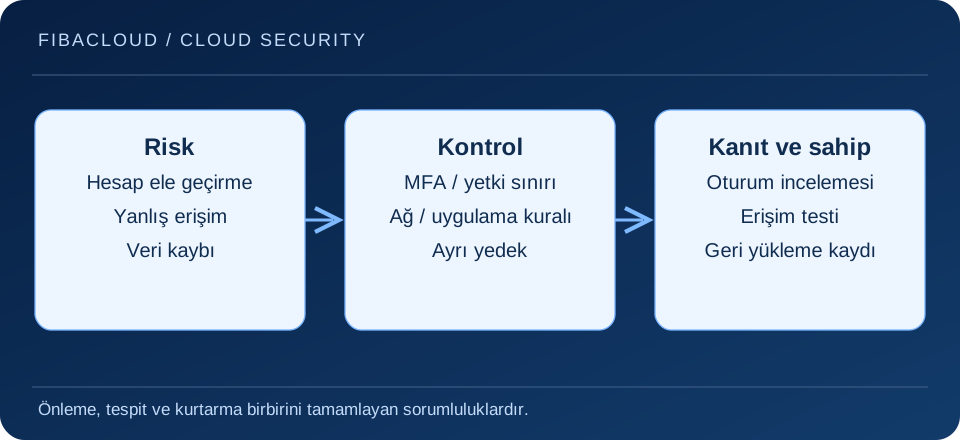
Bulut güvenliği, tek bir ürünün açılmasıyla tamamlanan bir özellik değildir. Kimlikler, ağ erişimi, uygulamalar, veriler ve kurtarma süreçleri birlikte yönetilir. Başlangıç noktası hangi varlığın korunacağını, hangi olayın işletmeyi etkileyeceğini ve kontrolün kim tarafından yürütüleceğini belirlemektir.
Görseli büyüt →
Önce kapsam ve sorumluluk
Sunucuları, veri depolarını, alan adlarını, yönetim hesaplarını ve dış hizmet bağlantılarını envantere alın. Üretim, test ve kişisel deneme kaynaklarını ayırın. Sahibi bilinmeyen bir kaynakta yama ve erişim incelemesi aksayabilir. Her önemli bileşenin teknik ve iş tarafında sorumlusu bulunmalıdır.
Sağlayıcının fiziksel altyapıyı yönetmesi, müşterinin işletim sistemi veya uygulama sorumluluğunu otomatik olarak üstlenmesi anlamına gelmez. Yönetilen ürünlerde görev dağılımı değişebilir. Yama, güvenlik duvarı, yedekleme, günlük inceleme ve olay müdahalesini hizmet kapsamına göre tek tek eşleştirin.
Kimlik ve yetkiyi daraltın
Yönetim hesaplarında uygun çok faktörlü doğrulama kullanın ve ortak hesaplardan kaçının. Günlük çalışma için gereken yetkiyle olağanüstü yönetim yetkisini ayırın. API anahtarlarının hangi uygulamada kullanıldığını, kimin yenileyeceğini ve nasıl iptal edileceğini kayıt altında tutun.
Çalışan veya tedarikçi ayrıldığında hesaplar, anahtarlar ve erişim yolları birlikte değerlendirilmelidir. Bir hesabı kapatmak bütün otomasyon sırlarını geçersiz kılmayabilir. Yetki incelemesini yalnız olay sonrasında değil, düzenli işletim rutini içinde yapın. Kullanılmayan erişimleri kaldırmak gereksiz saldırı yüzeyini azaltır.
Ağ ve uygulama kontrollerini birlikte ele alın
Yönetim portlarını herkesin erişebildiği şekilde bırakmayın; gerekli kaynakları ve yolları açıkça tanımlayın. Ağ kuralı, uygulama yetkilendirmesinin yerini tutmaz. İnternete açık uygulamalarda oturum yönetimi, girdi işleme, bağımlılık güncellemeleri ve sır saklama gibi konular ayrıca incelenmelidir.
Değişiklikten önce uygulamanın gerçekten kullandığı bağlantıları çıkarın. Aşırı geniş kuralı kapatırken gerekli servisleri kesmemek için test ve geri dönüş hazırlayın. Hem beklenen erişimin çalıştığını hem gereksiz erişimin engellendiğini doğrulayın. Yalnız başarılı bağlantıya bakmak sınırın doğru kurulduğunu göstermez.
Veri koruma ve kurtarma
Veriyi hassasiyetine ve iş değerine göre sınıflandırın. Aktarımda ve depolamada koruma koşullarını, anahtar erişimini ve saklama süresini belirleyin. Şifreleme, yetkili bir hesabın yanlışlıkla veri silmesini engellemez; yedekleme ve erişim sınırı ayrı kontrollerdir.
Yedeği hangi arızadan korumak istediğinizi tanımlayın. Aynı hesap veya depolama alanındaki bütün kopyalar aynı olaydan etkilenebilir. Geri yükleme denemesinde verinin açılmasını, tutarlılığını ve uygulamanın çalışmasını kontrol edin. Kabul edilebilir veri kaybı ile hizmete dönüş süresini iş birimleriyle belirleyin.
İzleme ve müdahale planı
- Yönetici oturumları, yetki değişiklikleri ve kritik uygulama hataları için anlamlı olaylar seçin.
- Alarmı kimin inceleyeceğini ve hangi durumda müdahale edeceğini belirleyin.
- Sistem saatlerini tutarlı tutun; olay kayıtlarını gerekli süre ve erişim sınırıyla saklayın.
- Bir olayda erişim iptali, izolasyon, kanıt koruma ve kurtarma sırasını yazın.
- Değişikliklerden sonra kontrolleri yeniden değerlendirin; eski bir denemeyi süresiz güvence saymayın.
Küçük ekipler için öncelik, uygulanabilir birkaç kontrolün düzenli işlemesidir. Sahipsiz bir alarm yığını yerine kritik kimlikler, yedekler ve dış erişim üzerinde ölçülebilir kontrol kurmak daha sürdürülebilir bir başlangıç sağlar.
Sık sorulan sorular
- Bulut sağlayıcısı güvenliği tamamen üstlenir mi?
-
Hizmet kapsamına bağlı görevleri üstlenir. Veri, kullanıcı yetkileri ve müşteri uygulaması için sorumluluklar genellikle devam eder; görev paylaşımı açıkça doğrulanmalıdır.
- Yedeklerin bulunduğunu görmek yeterli mi?
-
Hayır. Geri yükleme, veri tutarlılığı ve uygulama çalışması denenmelidir. Dosyanın listelenmesi kurtarılabilirliği tek başına göstermez.
Sonraki adım
VPN erişim sınırını ve yedekleme planını bu kontrol listesine bağlayın. Her önemli risk için bir sorumlu, kontrol ve doğrulama kaydı oluşturun.