Güncellendi:
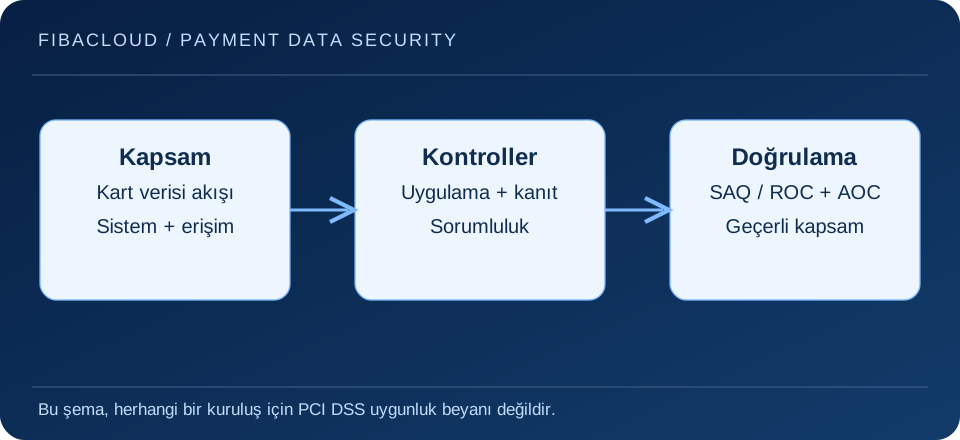
PCI DSS, ödeme kartı verilerini korumaya yönelik teknik ve operasyonel güvenlik gereksinimleridir. Günlük dilde “PCI-DSS sertifikası” denilse de esas konu, belirlenmiş bir kapsamın uygulanabilir gereksinimlere uygunluğunun değerlendirilmesi ve ilgili belgelerle doğrulanmasıdır. Bir belge bütün ürünlerin, sistemlerin veya gelecekteki işlemlerin güvenli olduğunu garanti etmez.
Görseli büyüt →
PCI DSS kimleri ilgilendirir?
Kart sahibi verisini veya hassas kimlik doğrulama verisini saklayan, işleyen ya da ileten kuruluşlar kapsam değerlendirmesi yapmalıdır. Bu ortamın güvenliğini etkileyebilen sistemler de ilgili olabilir. E-ticaret uygulaması, ödeme entegrasyonu, yönetici erişimi ve bağlı hizmetler birlikte incelenir.
Ödemeyi harici bir sağlayıcıya yönlendirmek bazı sorumlulukları azaltabilir; bütün yükümlülükleri otomatik olarak kaldırmaz. Kullanılan ödeme yöntemi, sayfadaki bileşenler ve hizmet sağlayıcı ilişkileri hangi doğrulama yolunun uygun olduğunu etkiler.
SAQ, ROC ve AOC neyi ifade eder?
| Belge / yöntem | İşlevi |
|---|---|
| SAQ | Uygunluk koşulları karşılanıyorsa kullanılan öz değerlendirme soru formudur. Doğru tür, işlem ve entegrasyon modeline bağlıdır. |
| ROC | Gereken değerlendirme sürecinin bulgularını içeren uygunluk raporudur. |
| AOC | Değerlendirilen kapsam ve sonuçla ilgili uygunluk beyanıdır; raporun yerine geçen genel bir güvenlik garantisi değildir. |
Hangi yöntemin ve hangi değerlendiricinin gerekli olduğunu ödeme kuruluşunuz, kart programının kuralları ve ilgili PCI SSC dokümanları üzerinden belirleyin. Her işletmeye aynı formu veya aynı “sertifika paketini” önermek doğru değildir.
Kart verisi ortamını belirleyin
Kart verisinin nereden alındığını, hangi bileşenlerden geçtiğini, nerede tutulduğunu ve kimlerin erişebildiğini gösteren bir akış hazırlayın. Test ve log sistemlerini de düşünün. Gerekmeyen kart verisini toplamamak kapsamı ve riski yönetmeye yardımcı olur.
Ağ segmentasyonu kapsamı daraltabilir; bunun etkinliği doğrulanmalıdır. Ayrı bir VLAN veya firewall kuralı oluşturmak tek başına yeterli kanıt değildir. Kart doğrulama kodu gibi hassas kimlik doğrulama verilerinin yetkilendirme sonrasında saklanmasına ilişkin yasakları, şifreleme uygulasanız bile dikkate alın.
Bulut hizmetinde sorumluluklar nasıl ayrılır?
Sağlayıcının varsa uygunluk belgesinde hangi tüzel kişilik, hizmet, konum ve değerlendirmenin yer aldığını kontrol edin. Altyapının kapsamda olması, sizin uygulamanızın otomatik olarak uygun olduğu anlamına gelmez. İşletim sistemi, uygulama, erişim, kayıt ve ödeme entegrasyonu görevleri hizmet sözleşmesine göre ayrılır.
Satın almadan önce sorumluluk matrisi isteyin. Örneğin yama uygulama, log saklama, anahtar yönetimi ve olay bildirimini kimin yürüttüğü açık olmalıdır. Bu yazı FibaCloud veya başka bir sağlayıcı için PCI DSS uygunluğu iddiasında bulunmaz.
Değerlendirme sonrasında bakım devam eder
PCI DSS, yalnız belge alındığı gün yapılan bir kontrol değildir. Yeni ödeme entegrasyonu, ağ değişikliği, ek yönetici hesabı veya hizmet sağlayıcı değişimi kapsamı etkileyebilir. Kanıtları güncel tutun; gereken periyodik görevleri sorumluları ve takvimiyle takip edin.
Belgenin sürümünü ve yürürlük şartlarını resmi kütüphaneden kontrol edin. PCI DSS uygunluğu ile KVKK veya diğer mevzuat yükümlülükleri aynı değerlendirme değildir; her birinin kapsamı ayrıca ele alınır.
Sık sorulan sorular
- SSL sertifikası PCI DSS için yeterli mi?
-
Hayır. TLS yalnız veri aktarımının korunmasıyla ilgili bir parçadır; erişim, uygulama güvenliği, izleme ve diğer gereksinimler de değerlendirilir.
- Ödemeyi dış sağlayıcıya taşımak tüm sorumluluğu kaldırır mı?
-
Hayır. Entegrasyon şekli, uygun SAQ koşulları ve hizmet sağlayıcı yönetimi gibi sorumluluklar devam edebilir.
Sonraki adım
Teknik kontrol planınızı bulutta veri güvenliği rehberi ve ağ kapsamınızı VPC açıklaması ile tamamlayın.
Kaynaklar
- PCI SSC — PCI Data Security Standard kapsamı
- PCI SSC FAQ 1092 — Dış kaynak kullanımında işletmenin sorumluluğu
- PCI SSC FAQ 1331 — SAQ uygunluğu ve ROC kapsamı
- PCI SSC FAQ 1568 — AOC belgesinin amacı ve paylaşılması
- PCI SSC FAQ 1601 — Hizmet sağlayıcı AOC kanıtının değerlendirilmesi
- PCI SSC FAQ 1533 — Yetkilendirme sonrasında hassas doğrulama verisi