Güncellendi:
VMware NSX, sanallaştırılmış ortamlarda ağ ve güvenlik işlevlerinin yazılım üzerinden tanımlanmasıyla ilişkilendirilen bir ürün ailesidir. Mantıksal ağlar ve politikalar, fiziksel bağlantıların üzerinde çalışır. NSX adı tek başına belirli bir mimariyi, lisans kapsamını veya bütün özelliklerin her sürümde bulunduğunu göstermez.
Görseli büyüt →
Mantıksal ağ fiziksel ağı kaldırmaz
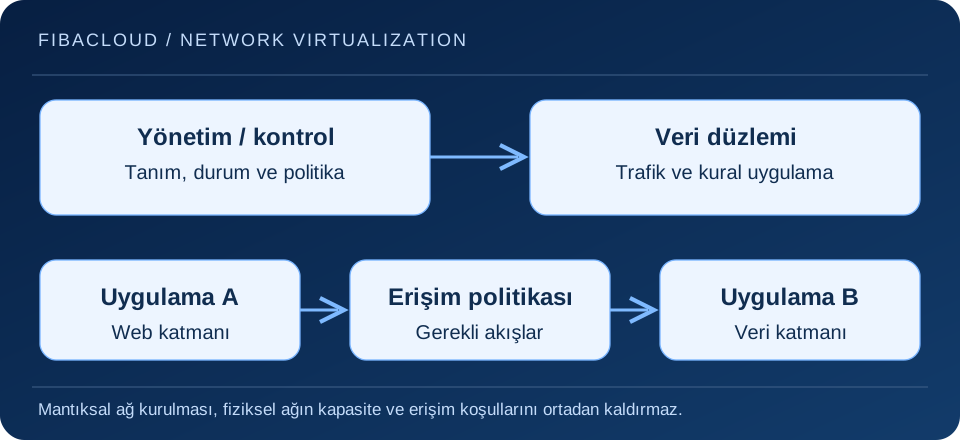
Yazılım tanımlı ağ, segment ve bağlantıların yönetimini fiziksel kablo düzeninden kısmen ayırabilir. Buna rağmen ana sistem bağlantısı, yönlendirme, MTU ve fiziksel kapasite önemini korur. Mantıksal ağın doğru görünmesi, alttaki bütün yolların sağlıklı olduğu anlamına gelmez.
Bir erişim sorununun nedeni sanal segment, ağ geçidi, güvenlik kuralı veya fiziksel bağlantı olabilir. İnceleme için uygulamanın kaynak ve hedefini, protokolünü ve hangi yoldan geçtiğini belirleyin. Sadece yönetim panelindeki nesnelerin varlığını kontrol etmek yerine gerçek trafik akışını adım adım doğrulayın.
Yönetim, ilke ve gerçek trafik
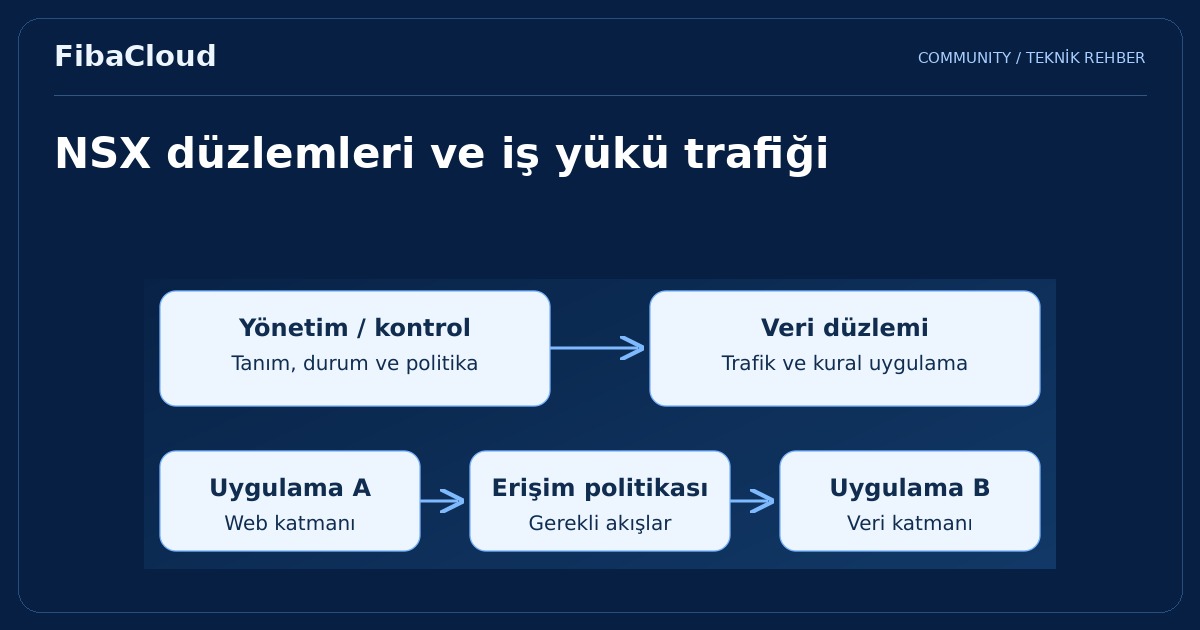
NSX Manager, NSX ortamını yönetmek için web arayüzü ve API sunucusu sağlar. VCF 9.1 belgesinde Policy modu tanımlanır; VCF 9.0’dan itibaren eski Manager modu ve Manager API’si desteklenmez. Eski bir rehberi uygulamadan önce kurulu sürümün sunduğu arayüzü doğrulayın. Yönetim arayüzünün bir ayarı kabul etmesi, uygulamanın gerçek trafik akışının beklendiği gibi çalıştığını tek başına göstermez.
Kurulum öncesinde ürün sürümünü, ana sistem ve yönetim platformu uyumluluğunu, lisans hakkını ve desteklenen topolojiyi doğrulayın. Eski NSX belgelerinde geçen bir özelliğin aynı adla veya aynı koşullarda bulunduğunu varsaymayın. Bu rehber kavramsal çerçeve sunar; belirli bir sürüm için dağıtım tarifi değildir.
Segmentasyonun amacı
Bir uygulamanın web, uygulama ve veri katmanları her hedefe sınırsız erişmek zorunda değildir. Mikrosegmentasyon yaklaşımı, gerekli akışları daha dar sınırlarla tanımlamaya yardımcı olabilir. Kuralın kapsamı, uygulama gruplarının doğru tanımlanmasına ve üyeliklerin güncel kalmasına bağlıdır.
Etiket veya grup üyeliği değiştiğinde bir iş yükünün erişimi de değişebilir. Bu yüzden grupların sahibini, üyelik mantığını ve değişiklik yetkisini kaydedin. “İç ağ güvenlidir” varsayımı yerine belirli bağlantının neden gerekli olduğunu açıklayın. Sıfır güven yaklaşımı yalnız bir ağ ürünü satın almakla tamamlanmaz; kimlik ve uygulama kontrolleri de gerekir.
Kuralları kesinti oluşturmadan geliştirin
- Uygulamanın kaynak, hedef, port ve protokol bağımlılıklarını envantere alın.
- Varsayımları trafik ve uygulama sahibiyle doğrulayın; sessiz dönemleri tek kanıt saymayın.
- Dar bir uygulama grubunda kontrollü politika değişikliği deneyin.
- Hem gerekli erişimi hem engellenmesi gereken yolları kontrol edin.
- Değişiklik gerekçesini, sonucu ve geri dönüş adımını kaydedin.
Günlüklerde görülen her engellemeyi otomatik izin kuralına çevirmek güvenlik tasarımını zayıflatabilir. Akışın iş gereksinimini anlamadan geniş kural açmayın. Aynı şekilde yalnız hiç trafik görünmemesine dayanarak kritik bir dönemsel bağlantıyı kaldırmayın.
İşletim ve kapasite
Yönetim erişimi, yapılandırma yedekleri, sertifika süreleri ve yükseltme sırası için sorumlu ekip belirleyin. Ağ geçidi kapasitesi, trafik yönü ve ek hizmetlerin kaynak tüketimi seçilen mimariye göre değerlendirilmelidir. Mantıksal ağ nesnesi oluşturmak fiziksel kapasiteyi artırmaz; büyümeyi uygulama trafiğiyle birlikte ölçün.
Bir arıza senaryosunda hangi bağlantıların etkilenebileceğini önceden tanımlayın. Devralma veya bakım testinde yalnız bileşen durumuna değil, kullanıcının tamamlayabildiği işleme bakın. Bu yaklaşım ağ yönetimini uygulamanın gerçek hizmet ihtiyacıyla ilişkilendirir.
Sık sorulan sorular
- NSX fiziksel anahtarlara ihtiyacı kaldırır mı?
-
Hayır. Mantıksal ağlar fiziksel ağ taşımasına bağlıdır. Kapasite, MTU, yönlendirme ve bağlantı sağlığı önemini korur.
- NSX kurulunca bütün uygulamalar otomatik izole olur mu?
-
İzolasyon kullanılan mimari, doğru gruplama ve uygulanan politikalara bağlıdır. Kurulumun tamamlanması doğru erişim modelinin kurulduğunu tek başına göstermez.
Sonraki adım
Güvenlik duvarı kurallarını ve bulut güvenliği görevlerini uygulama akışlarıyla eşleştirin. Kurulu NSX sürümüne ait teknik belgelerden bileşen ve yetenek kapsamını doğrulayın.