Güncellendi:
VPC (Virtual Private Cloud), bulut kaynakları için mantıksal olarak ayrılmış bir ağ ortamıdır. Kaynakların hangi adreslerle konuşacağını, hangi rotaları kullanacağını ve hangi erişimlere izin verileceğini planlamayı sağlar. VPC, tek başına özel fiziksel donanım veya verinin otomatik olarak şifrelendiği anlamına gelmez.
Görseli büyüt →
VPC, VPN ve VLAN aynı kavram değildir
VPC bulut ağının mantıksal sınırını tanımlar. VPN, ağlar veya istemciler arasında şifreli bir tünel kurar. VLAN ise Ethernet ağında ayrı yayın alanları oluşturan bir mekanizmadır. Bir mimaride birlikte kullanılabilirler; birinin varlığı diğerinin sağladığı işlevi otomatik olarak oluşturmaz.
Sağlayıcılar VPC adını farklı ürün kapsamları için kullanabilir. Alt ağ oluşturma, özel rota, peering, NAT veya bölgesel bağlantı özelliklerini ilgili ürünün dokümanından doğrulayın. Başka bir platformdaki ayarın FibaCloud’da aynı adla ve aynı davranışla bulunduğunu varsaymayın.
Adres planını bağlantılardan önce hazırlayın
Özel IPv4 adres alanını seçerken mevcut ofis ağlarını, VPN istemcilerini ve ileride bağlanacak ortamları envantere alın. Çakışan CIDR blokları, tünel kurulsa bile rotaların belirsizleşmesine yol açabilir. Örneğin bir uygulama ve veritabanı katmanını ayrı aralıklara ayırmak yönetimi kolaylaştırabilir; bunun ürün tarafından desteklenmesi ve kapasite ihtiyacına uyması gerekir.
IP adresi, alt ağ maskesi ve ağ geçidi birlikte anlam taşır. Bir sunucuya özel adres tanımlamak, bütün diğer özel ağlara ulaşabileceği anlamına gelmez. IPv6 kullanıyorsanız aynı erişim politikasını IPv6 tarafında da açıkça tasarlayın; yalnız IPv4 kurallarını kontrol etmek eksik kalır.
Rota ile izin kararını ayırın
Bir rota paketin hangi yoldan iletileceğini belirler; güvenlik kuralı bu trafiğe izin verilip verilmeyeceğini değerlendirir. Uygulama sunucusundan veritabanına ulaşmak için hem doğru gidiş/dönüş rotası hem de ilgili kaynak, hedef ve port için izin gerekir. NAT kullanımı çıkış adresini değiştirebilir; tek başına uygulama kimlik doğrulaması sağlamaz.
| Kontrol | Sorulacak soru |
|---|---|
| Adresleme | Bağlanacak ağlarla CIDR çakışması var mı? |
| Yönlendirme | Gidiş ve dönüş trafiği hangi ağ geçidini kullanıyor? |
| Erişim | Hangi kaynak hangi protokol ve porta ulaşmalı? |
| Şifreleme | Uygulama veya tünel katmanında veri nasıl korunuyor? |
Uygulama katmanlarını gereksinime göre ayırın
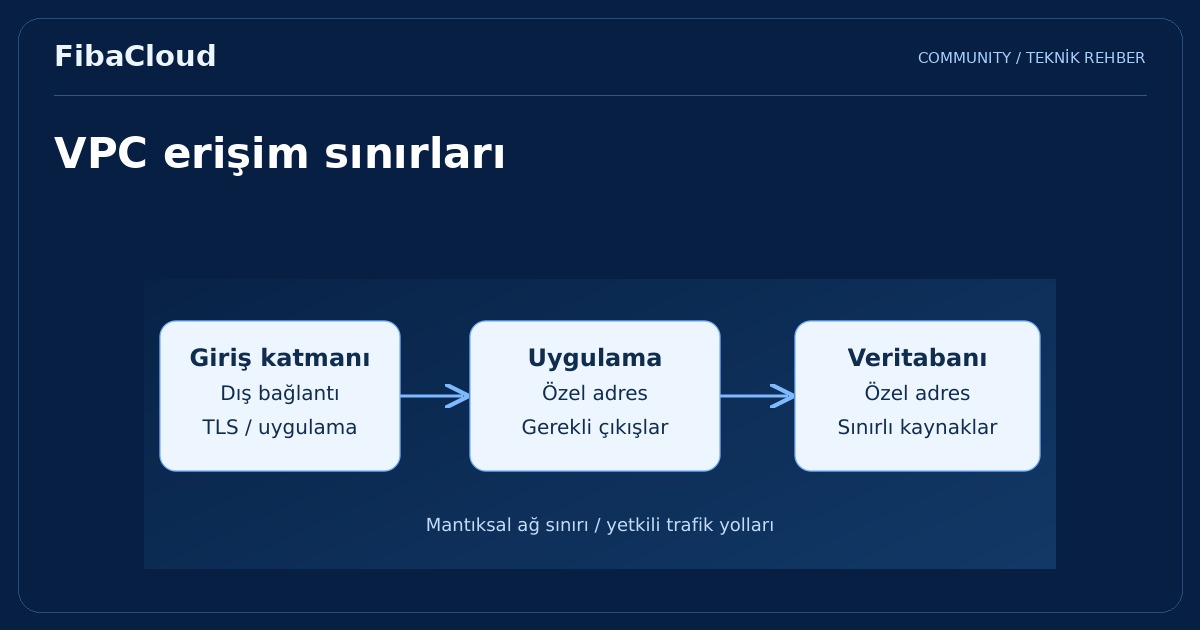
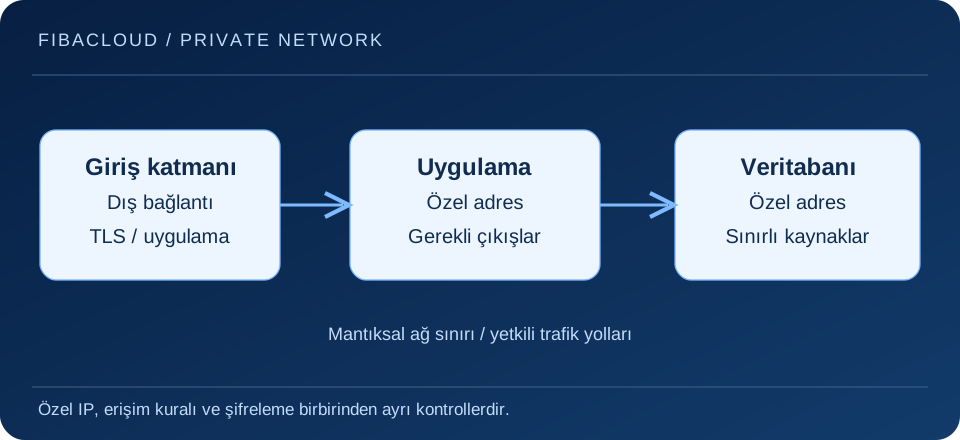
Tipik bir web mimarisinde dış istemci giriş katmanına ulaşırken veritabanı yalnız yetkili uygulama kaynaklarından bağlantı kabul eder. Yönetim erişimini de genel kullanıcı trafiğinden ayırın. Bulut güvenlik duvarı, sunucu üzerindeki firewall ve uygulamanın dinlediği adres birbiriyle uyumlu olmalıdır.
“Özel ağ içinden geliyor” gerekçesiyle parolasız veritabanı veya sınırsız yönetim yetkisi vermeyin. Kimlik bilgilerini ayrı yönetin; gerekli yerlerde TLS kullanın. Ağ izolasyonu, uygulama ve hesap güvenliğini destekleyen bir katmandır.
Değişikliği erişimi kaybetmeden doğrulayın
Rota veya firewall değişikliğinden önce çalışan yönetim yolunu ve geri dönüş seçeneğini kaydedin. Önce gerekli bağlantının çalıştığını, ardından izin verilmeyen kaynaktan erişimin reddedildiğini test edin. DNS çözümlemesi, bağlantı kurulması ve uygulamanın başarılı yanıt vermesi farklı aşamalardır. Olay incelemesi için ağ kurallarının sahibi, gerekçesi ve son kontrol tarihini tutun.
Sık sorulan sorular
- VPC içindeki tüm trafik şifreli midir?
-
Bunu ürün kapsamından doğrulamak gerekir. Mantıksal ağ izolasyonu, uygulama TLS’i veya VPN şifrelemesiyle aynı özellik değildir.
- Peering yapılınca bütün servisler erişilebilir olur mu?
-
Hayır. Desteklenen yönlendirme davranışı, adres çakışmaları, dönüş rotaları ve erişim kuralları ayrıca değerlendirilir.
Sonraki adım
FibaCloud VPC kapsamını inceleyin; erişim politikasını güvenlik duvarı rehberi ile birlikte hazırlayın.
Kaynaklar
- OpenStack Neutron — Virtual networks, subnets and routing
- RFC 1918: Address Allocation for Private Internets | RFC Editor
- RFC 4632: Classless Inter-domain Routing (CIDR): The Internet Address Assignment and Aggregation Plan | RFC Editor
- NIST SP 800-41, Revision 1, Guidelines on Firewalls and Firewall Policy