Güncellendi:
WireGuard, eşler arasında şifreli IP tünelleri kuran bir VPN teknolojisidir. Her eş bir anahtar çiftiyle tanımlanır; erişilecek ağların hangi eşle ilişkilendirileceği yapılandırılır. Küçük bir yapılandırma dosyası, bütün yönlendirme ve güvenlik kararlarının kendiliğinden doğru olduğu anlamına gelmez.
Görseli büyüt →
Temel alanların görevini ayırın
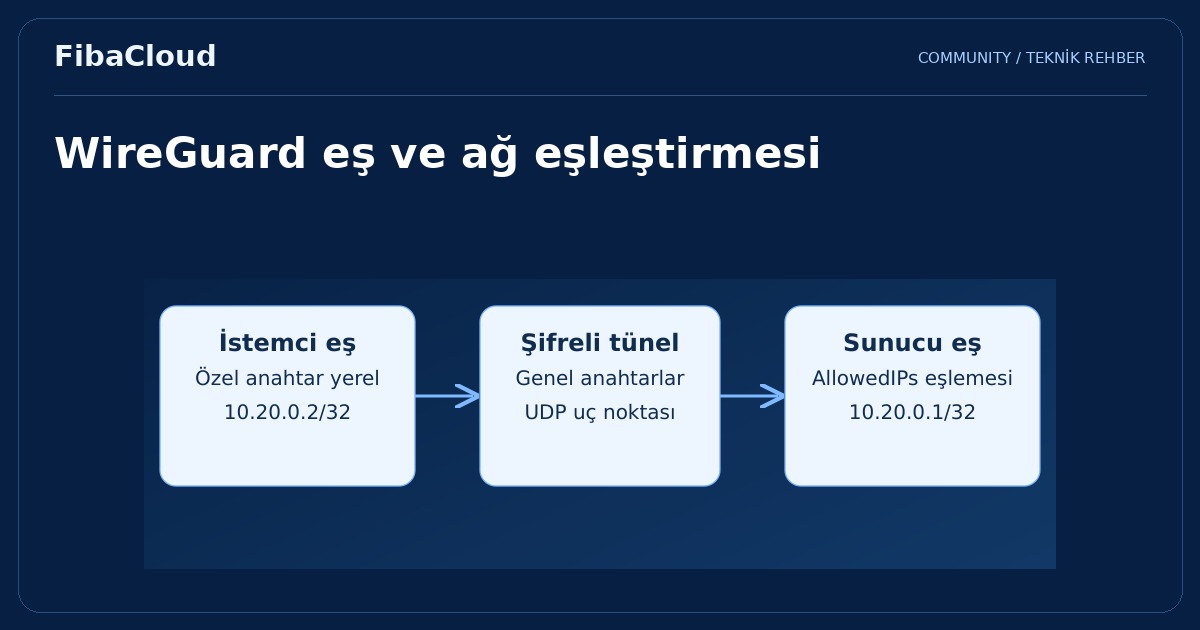
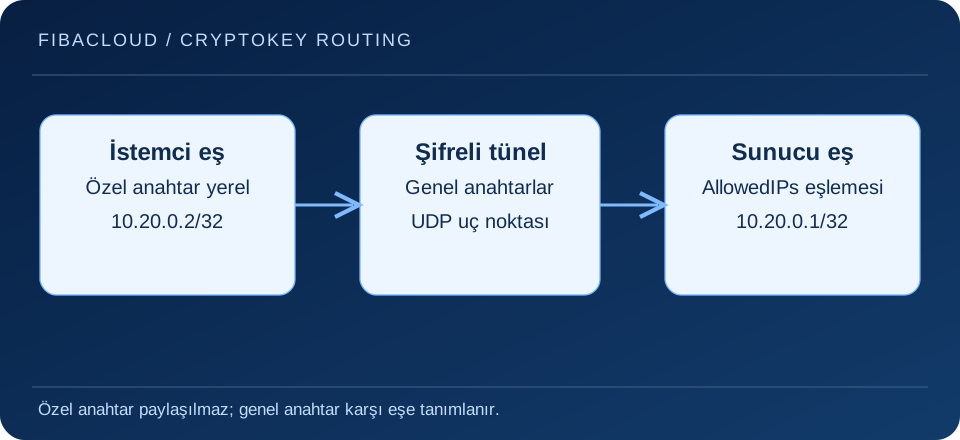
PrivateKey yalnız ilgili eşte tutulur. PublicKey, karşı eşin kimliğini tanımlar. Endpoint, eşe ulaşmak için kullanılan dış adres ve UDP portudur. AllowedIPs, çıkış paketinin hangi eşe gönderileceğini ve o eşten kabul edilecek kaynak adreslerini ilişkilendirir.
WireGuard çekirdek protokolü ile wg-quick yardımcı aracının işlemleri aynı değildir. wg-quick adres ve rota gibi işletim sistemi ayarlarını da düzenleyebilir. Bir yapılandırma başka istemci uygulamasına aktarıldığında DNS veya rota seçeneklerinin desteklenişini doğrulayın.
Anahtarları güvenli üretin
Dağıtımınıza uygun resmi WireGuard araçlarını kurduktan sonra, yeni bir çalışma dizininde kısıtlı dosya izinleriyle anahtar çifti oluşturabilirsiniz. Aşağıdaki örnek mevcut dosyaların üzerine yazılmayan yeni bir kurulum içindir; privatekey dosyasını ortak depolamaya yüklemeyin.
umask 077
wg genkey > privatekey
wg pubkey < privatekey > publickey
Karşı uca yalnız genel anahtarı iletin. Kullanıcı erişimini kaldırmak için ilgili peer kaydını kaldırma veya anahtar değiştirme sürecini planlayın. WireGuard’ın anahtar modeli, tek başına kullanıcı dizini, parola akışı veya çok faktörlü kimlik doğrulama sistemi değildir.
Sınırlı bir tünelle başlayın
Aşağıdaki Linux wg-quick örneği, iki tünel adresi için istemci yapılandırmasının içeriğini gösterir. Sunucu eş yapılandırması ve arayüzleri etkinleştirme adımları ayrıca tamamlanmalıdır. Yer tutucular gerçek anahtarlarla değiştirilmelidir; bu örnek internet çıkışı, DNS sunucusu, NAT veya başka bir alt ağa yönlendirme yapılandırmaz.
[Interface]
Address = 10.20.0.2/32
PrivateKey = <ISTEMCI_OZEL_ANAHTARI>

[Peer]
PublicKey = <SUNUCU_GENEL_ANAHTARI>
Endpoint = vpn.example.com:51820
AllowedIPs = 10.20.0.1/32
Sunucuda istemcinin genel anahtarını ve 10.20.0.2/32 eşlemesini tanımlayın; dinleme portunu yalnız gerekli ağ politikasıyla erişilebilir kılın. Dosyayı uygulamadan önce yönetim bağlantınızın rotasını değiştirmediğinizi kontrol edin. NAT arkasındaki bir eşin erişilebilir kalması gerekiyorsa PersistentKeepalive seçeneğini resmi quick start belgesindeki koşullara göre değerlendirin.
El sıkışma ile uygulama erişimini ayrı test edin
sudo wg show
ip address show
ip route show
Son el sıkışma zamanını ve aktarım sayaçlarını gözlemleyin; ardından hedef IP bağlantısını ve uygulama yanıtını test edin. El sıkışma görülmesi bütün ağlara erişim olduğunu kanıtlamaz. İleri ağ erişimi için IP yönlendirmesi, dönüş rotası, gerekiyorsa NAT ve firewall kuralları ayrıca gereklidir.
Full tunnel ve split tunnel kararını bilinçli verin
0.0.0.0/0 veya ::/0 gibi geniş kapsamlar varsayılan trafiği etkileyebilir. Bu kapsamları eklemeden önce DNS, IPv6, yerel ağ erişimi ve geri dönüş planını test edin. VPN kullanımı uç cihazı veya hedef uygulamayı güvenli hale getirmez; yetkili ağ içindeki erişimler için de en az yetki yaklaşımını sürdürün.
Sık sorulan sorular
- AllowedIPs yalnız bir firewall kuralı mıdır?
-
Hayır. Eş ile IP kapsamını ilişkilendiren yönlendirme ve kabul davranışının parçasıdır. İşletim sistemi rotaları ve firewall politikası ayrıca değerlendirilir.
- WireGuard her durumda OpenVPN’den hızlı mıdır?
-
Genel bir sonuç çıkarılamaz. İşlemci, ağ yolu, MTU, yük ve kullanılan yapılandırma aynı koşullarda ölçülmelidir.
Sonraki adım
Kimlik ve işletim ihtiyaçlarını OpenVPN yaklaşımı ile karşılaştırın; özel ağ hedeflerini VPC rehberine göre planlayın.