Güncellendi:
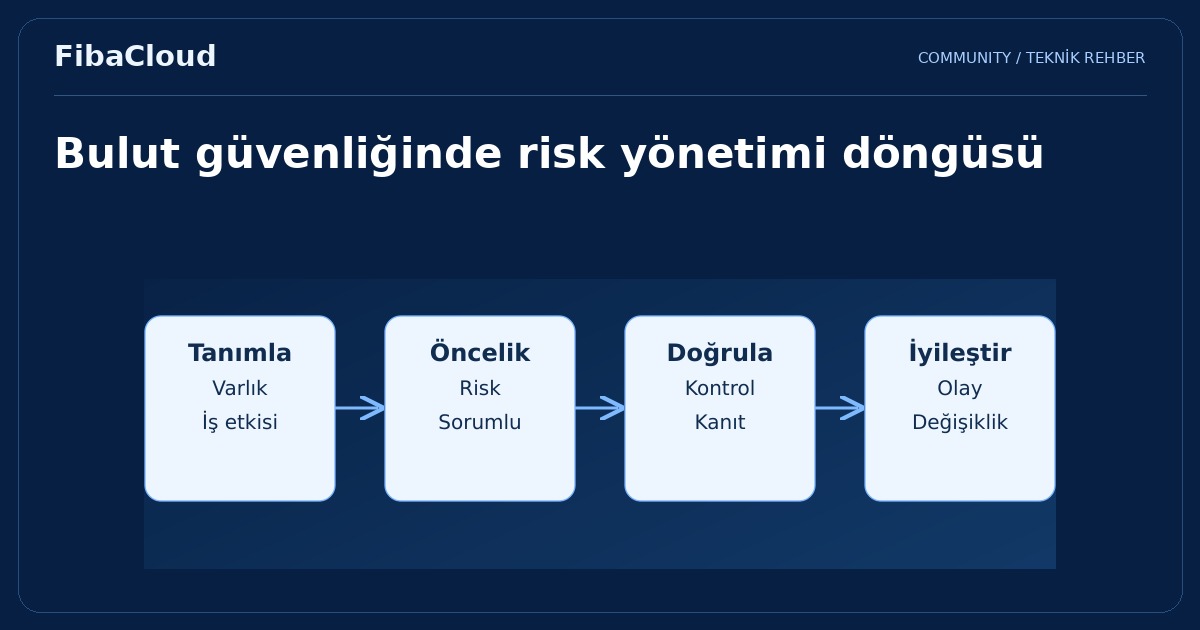
Bulut güvenliği, verinin ve hizmetin karşılaşabileceği riskleri tanımlayıp uygun kontrollerle yönetme sürecidir. Hesap ele geçirme, yanlış yapılandırma, veri kaybı ve hizmet kesintisi farklı etkiler oluşturur. Öncelik sırası; işin kritikliği, verinin niteliği, mevcut kontroller ve kurtarma imkânları birlikte değerlendirilerek belirlenmelidir.
Görseli büyüt →
Varlık envanteriyle başlayın
Sunucular, uygulamalar, veritabanları, erişim anahtarları, yedekler ve dış servisleri listeleyin. Her varlığın sahibi ve iş amacı belli olsun. Unutulmuş bir test ortamı veya eski erişim anahtarı, üretim sistemini de etkileyebilir.
Hangi verinin nerede tutulduğunu ve hangi süreçlerde kopyalandığını kaydedin. Kritik hizmetin çalışması için gereken kimlik, DNS, ağ ve depolama bağımlılıklarını belirleyin. Envanter yalnız makine listesinden ibaret değildir.
Riski iş etkisiyle önceliklendirin
Tehdit, zayıflık ve olası etkiyi birbirinden ayırın. İnternete açık bir yönetim arayüzü, güçlü kimlik kontrolleri ve sınırlı ağ erişimi olan bir arayüzle aynı koşulda değildir. Risk değerlendirmesi bağlamı ve mevcut korumaları dikkate alır.
Örneğin müşteri verisinin açığa çıkması, hizmetin durması ve yanlış verinin işlenmesi farklı sonuçlar yaratır. Her risk için yapılacak işi, sahibini ve izlenecek tarihi belirleyin. Düzeltilemeyen riskin kim tarafından ve hangi gerekçeyle kabul edildiği açık olsun.
Sağlayıcı ile müşteri görevlerini eşleştirin
| Alan | Netleştirilecek sorumluluk |
|---|---|
| İşletim sistemi | Yama, sertleştirme ve sürüm desteği. |
| Uygulama | Kod, bağımlılık, hesap ve veri erişimi. |
| Yedek | Alma, saklama, bağımsızlık ve geri yükleme. |
| Olay | Alarm, ilk inceleme, iletişim ve toparlanma. |
Hizmet modeli ve yönetim kapsamı bu dağılımı değiştirebilir. Bir güvenlik özelliğinin satın alınmış olması doğru kapsamda etkinleştirildiğini göstermez. FibaCloud hizmetinizde dahil olan kontrolleri ve ekip görevinizi yazılı kapsamla karşılaştırın.
Kontrolleri kanıtla doğrulayın
Yetkili kullanıcının gerekli işlemi yapabildiğini, yetkisiz kullanıcının yapamadığını kontrol edin. Ağ kuralı değişikliğinde yalnız çalışan bağlantıyı değil reddedilmesi gereken bağlantıyı da değerlendirin. Yedekleme için geri yüklenmiş uygulamanın sonucunu inceleyin.
Kimlik, yapılandırma ve erişim kayıtlarının kullanılabilir olduğundan emin olun. Log tutmakla bir olayı fark edip yanıt vermek aynı şey değildir; alarmın gittiği ekip ve inceleme adımları belli olmalıdır.
Olay müdahalesini önceden hazırlayın
Şüpheli hesap, sızmış anahtar veya hizmet kesintisinde kimin karar vereceğini belirleyin. Erişimi sınırlama, kanıtı koruma, etkiyi anlama ve hizmeti geri kazanma adımları için kısa bir çalışma planı hazırlayın. İş ve teknik ekip arasındaki iletişimi de plana dahil edin.
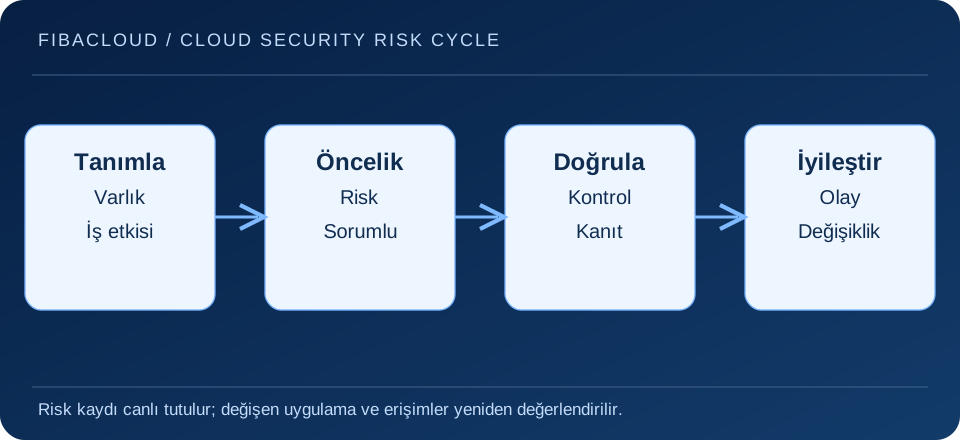
Olay sonrası yalnız servisin açılmasına bakmayın; temel neden, etkilenen veri ve tekrar riskini değerlendirin. Yeni uygulama, entegrasyon veya yetki değişikliği olduğunda risk kaydını güncelleyin. Güvenlik, düzenli doğrulama ve bakım gerektiren bir işletim işidir.
Sık sorulan sorular
- Güvenlik taramasının temiz çıkması bütün risklerin bittiğini gösterir mi?
-
Hayır. Tarama belirli kapsamı ve zamanı gösterir. İş mantığı, erişim, veri ve işletim riskleri ayrıca değerlendirilmelidir.
- Riskleri yalnız teknik ekip yönetebilir mi?
-
Teknik değerlendirme gereklidir; fakat iş etkisi ve risk kabulü için ilgili iş sahibi ve yönetim sorumluluğu da gerekir.
Sonraki adım
Kontrol uygulamasını beş veri güvenliği yaklaşımı ve destek sınırlarını yönetilen hizmet kapsamı ile eşleştirin.