Güncellendi:
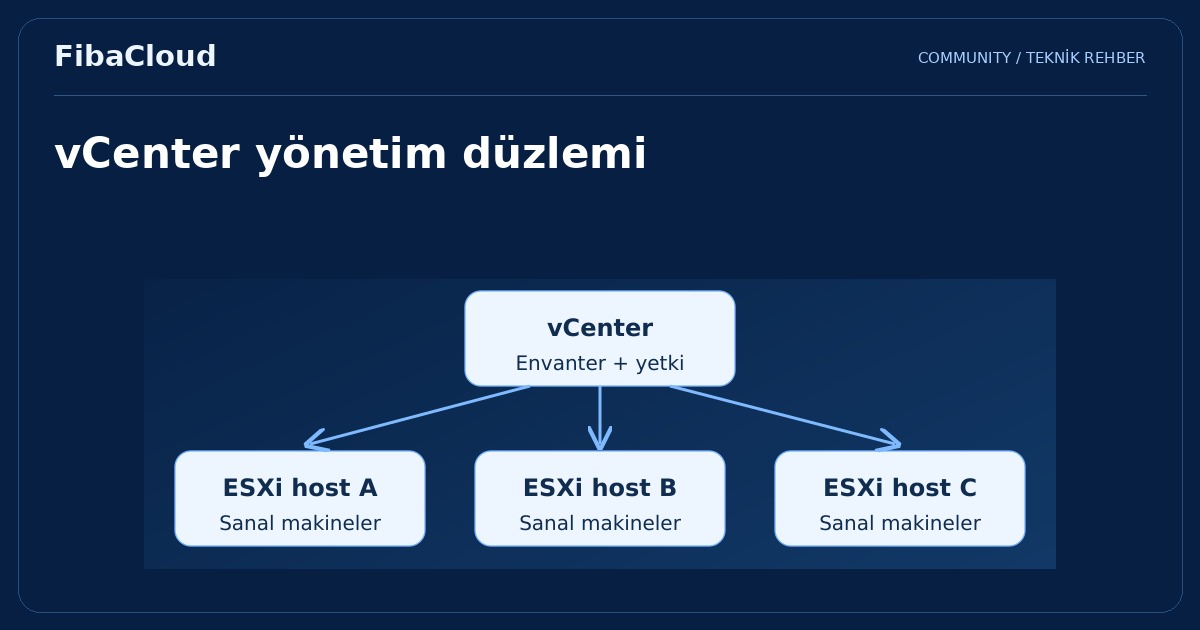
VMware vCenter, ESXi hostlarını ve sanal altyapı envanterini merkezi olarak yönetmek için kullanılan yönetim bileşenidir. Sanal makinelerin çalıştığı hipervizör ESXi’dir; vCenter yönetim, yetkilendirme, alarm ve desteklenen küme işlevlerini koordine eder. Bu ayrım, yönetim arızası ile uygulama arızasını doğru değerlendirmeyi sağlar.
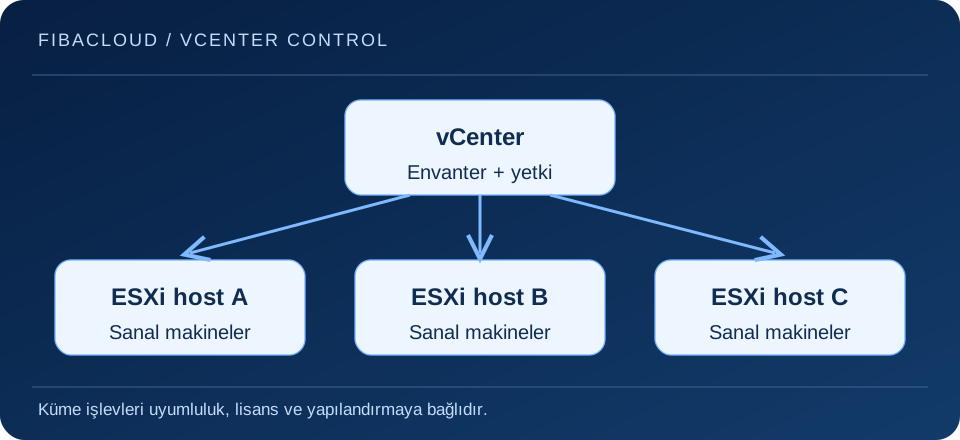
Görseli büyüt →
vCenter’ın temel işlevleri
Host, cluster, datastore, ağ ve sanal makine envanterini tek yönetim yapısında düzenler. Kullanıcı ve gruplara görev kapsamına göre yetki verilmesini, olayların izlenmesini ve yönetim işlemlerinin denetlenmesini destekler. Desteklenen otomasyon ve entegrasyonlar bu yönetim arayüzleri üzerinden çalışabilir.
HA, DRS, canlı taşıma veya dağıtık ağ özelliklerinin kullanılabilirliği ürün sürümü, lisans ve altyapı koşullarına bağlıdır. vCenter kurulmuş olması bu özelliklerin tamamının etkin olduğunu göstermez. İlgili özelliğin ağ, depolama ve kapasite önkoşullarını ayrıca kontrol edin.
Kurulum öncesi bağımlılıklar
Seçilen vCenter ve ESXi sürümlerinin birlikte desteklendiğini resmi interoperability matrisinden doğrulayın. Yönetim appliance’ı için gereken CPU, RAM ve disk kapasitesini envanter büyüklüğüne uygun seçin. Genel bir kaynak miktarını bütün kurulumlara uygulamayın.
Kalıcı FQDN, ileri ve gereken ters DNS kayıtları, ağ geçidi ve zaman eşitlemesi hazırlanmalıdır. Sertifika kimliği ve servis keşfi bu adlandırmadan etkilenebilir. Sonradan isim veya ağ değiştirme işlemlerinin desteklenen adımlarını incelemeden geçici adreslerle üretim kurulumuna başlamayın.
Appliance dağıtımı ve ilk yapılandırma
- Yetkili kaynaktan sürüme uygun kurulum medyasını alın ve bütünlüğünü doğrulayın.
- Appliance’ın yerleşeceği host, datastore ve yönetim ağını seçin.
- Kurulum aracının istediği kaynak, adresleme ve başlangıç parametrelerini hazırlayın.
- SSO alanı, zaman kaynağı ve servis yapılandırmasını seçilen sürümün resmi akışıyla tamamlayın.
- Yönetim arayüzü, ad çözümleme, saat ve sertifika durumunu doğrulayın.
Appliance dağıtımı ile servis yapılandırması farklı aşamalar olabilir; ekran ve seçenekleri sürüm belgesinden izleyin. SSO yönetim hesabı ile günlük operasyon hesaplarını aynı amaçla kullanmayın. Dizin entegrasyonu varsa desteklenen kimlik yöntemini ve yetki kapsamını test edin.
Host ekleme ve yetkilendirme
Hostları envantere almadan önce ağ erişimi, sürüm uyumu ve sertifika doğrulamasını inceleyin. Datacenter ve cluster yapısını yalnız fiziksel konuma göre değil, yönetim ve hata alanı ihtiyacına göre düzenleyin. Her yöneticiye küresel tam yetki vermek yerine görev tabanlı roller kullanın.
Bir işlemin hangi kimlikle yapıldığını izleyebilmek için ortak hesap kullanımını sınırlandırın. API entegrasyonları için ayrı yetki kapsamı ve anahtar/kimlik yaşam döngüsü planlayın. Yönetim arayüzünü genel kullanıcı trafiğinden ayırın.
Yedekleme ve yükseltme kabulü
Appliance yedeğinin desteklenen yöntemini, saklama konumunu ve geri yükleme şartlarını resmi belgelerden belirleyin. Sadece VM snapshot’ına güvenmek bütün vCenter kurtarma gereksinimlerini karşılamayabilir. Yedeklerin erişim hakları ve ilgili parola/sertifika bağımlılıkları da korunmalıdır.
Güncellemeden önce entegrasyonların, yedek yazılımının ve bağlı host sürümlerinin uyumunu kontrol edin. Geri yükleme denemesinde yalnız giriş ekranını değil, envanteri, yetkileri, host bağlantılarını ve kritik yönetim işlemlerini doğrulayın. vCenter’ın geri gelmesi ile konuk uygulamanın sağlıklı çalışması ayrı kabul adımlarıdır.
Sık sorulan sorular
- vCenter olmadan sanal makine çalışır mı?
-
Sanal makineleri ESXi host çalıştırır. vCenter merkezi yönetim sağlar; belirli küme ve operasyon özellikleri için vCenter gerekebilir.
- vCenter yedeği bütün sanal makineleri içerir mi?
-
Yönetim bileşeninin yedeği ile konuk iş yüklerinin yedekleri farklıdır. Kapsam ve geri yükleme planı ayrı hazırlanmalıdır.
Sonraki adım
Host katmanını ESXi kurulum rehberi ve yedek stratejisini bulut yedekleme açıklaması ile birlikte değerlendirin.