Güncellendi:
Sanal makine (VM), sanallaştırılmış işlemci, bellek, depolama ve ağ kaynakları üzerinde kendi konuk işletim sistemini çalıştıran bir ortamdır. Aynı fiziksel sunucuda birden fazla VM bulunabilir. Bu ayrım uygulamaların yönetimini kolaylaştırır; ancak kaynak paylaşımı ve altyapı bağımlılıkları tamamen ortadan kalkmaz.
Görseli büyüt →
Sanal makine nasıl çalışır?
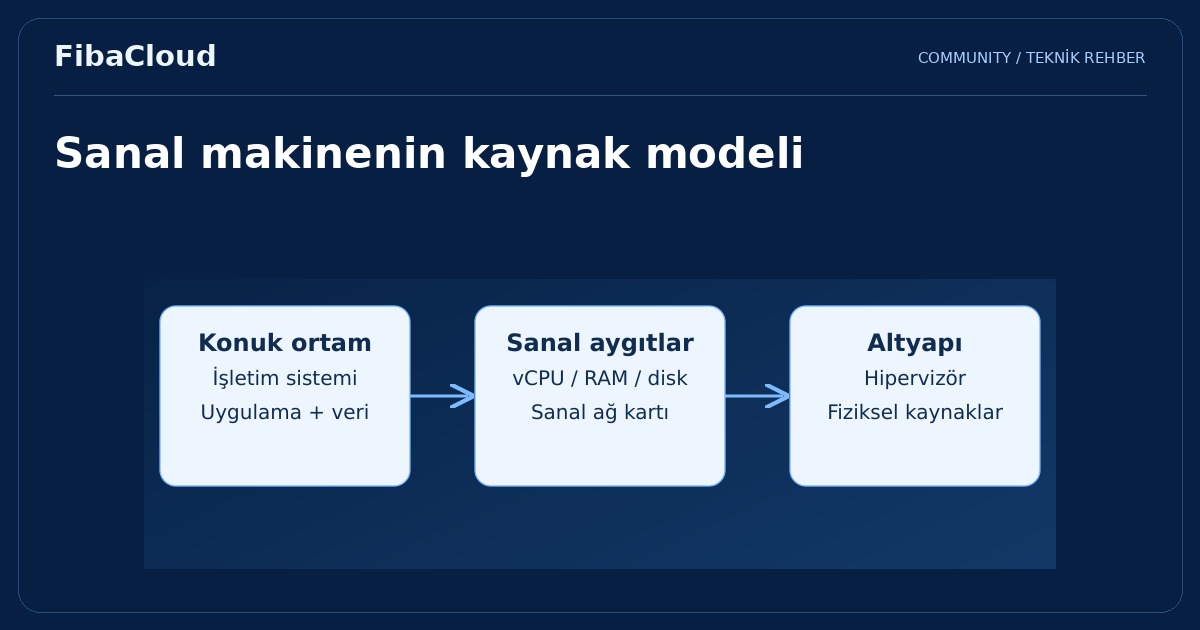
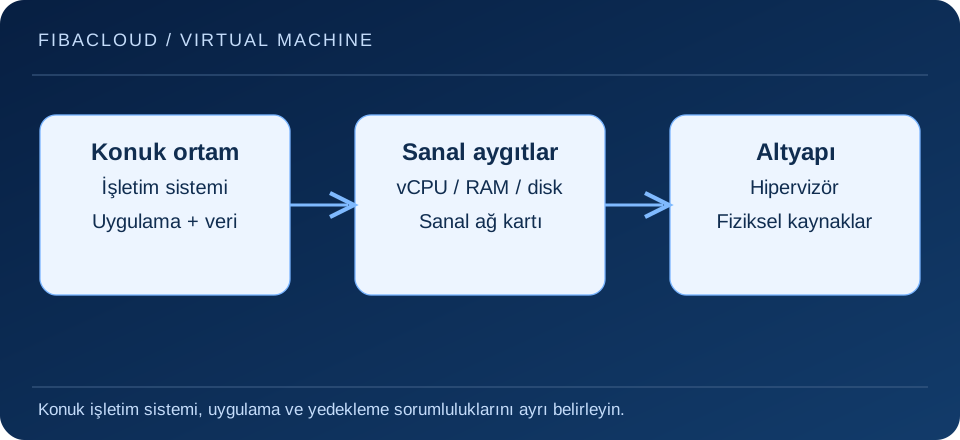
Hipervizör, konuk sistemin kaynak isteklerini fiziksel altyapıyla eşler. Konuk işletim sistemi sanal aygıtları kendi donanımı gibi kullanır. Aygıt sürücüleri, sanallaştırma uzantıları ve yönetim katmanı bu süreçte görev alır; yapılandırmanın desteklenen sürümlerle uyumlu olması önemlidir.
Bir VM’nin dosyası veya imajı taşınabilir bir paket oluşturabilir; yine de her hipervizörde doğrudan çalışacağı varsayılmamalıdır. Disk biçimi, firmware modu, sürücüler, işlemci özellikleri ve ağ yapılandırması geçiş sırasında kontrol edilmelidir. Taşınabilirlik uygulama lisansını veya veri taşıma sorumluluğunu ortadan kaldırmaz.
VM ile container arasındaki fark
VM kendi konuk işletim sistemi çekirdeğini çalıştırır. Container yaklaşımında süreçler genellikle aynı ana sistem çekirdeğini paylaşan izolasyon mekanizmalarıyla çalışır. Container’lar bir VM’nin içinde de kullanılabilir; iki teknoloji birbirini dışlamak zorunda değildir.
Farklı işletim sistemi gereksinimi, izolasyon sınırı, açılış davranışı ve yönetim araçları seçimi etkiler. Bir uygulamayı container’a almak onu otomatik olarak durumsuz veya güvenli yapmaz. Benzer şekilde VM kullanmak da uygulama güncellemelerini, kimlik yönetimini ve ağ politikasını kendiliğinden çözmez.
CPU, bellek, disk ve ağ birlikte değerlendirilir
vCPU sayısı, uygulamanın her an aynı fiziksel işlemci kapasitesine tek başına sahip olduğunu göstermeyebilir. Paylaşım modeli ve ana makine yükü önemlidir. RAM ihtiyacını yalnız ortalama tüketimle değil, yoğun saatler ve uygulamanın cache davranışıyla ölçün.
Disk kapasitesi ile disk I/O davranışı farklıdır. Uygulamanın gecikme, işlem sayısı ve yazma tutarlılığı ihtiyacını belirleyin. Ağda da port hızı, gerçek aktarım, gecikme ve izinler ayrı kontrollerdir. Kaynak darboğazlarını tek bir boyutu artırarak çözmeye çalışmak gereksiz maliyet oluşturabilir.
Sanal makinenin yaşam döngüsü
- Güvenilir ve güncel bir işletim sistemi imajı seçin.
- Kaynakları, erişim anahtarlarını ve ağ kurallarını iş yüküne göre tanımlayın.
- İşletim sistemi güncellemeleri ve uygulama kurulumunu kaydedilebilir hale getirin.
- İzleme, log ve yedekleme işlerini devreye alın.
- Kaynak büyütme, yeniden başlatma ve geri yükleme davranışını test edin.
Bir örneği silmek, ek disk, IP veya yedek gibi ilişkili bütün kaynakların da otomatik silindiği anlamına gelmeyebilir. Hizmetten çıkarma planında kaynak envanterini, veri saklama gereksinimlerini ve faturalama etkisini kontrol edin.
Snapshot ve yedek ayrımı
Snapshot, belirli bir durumdan geri dönmeyi kolaylaştırabilir; uygulama tutarlılığı ve bağımsız depolama koruması ürünün kapsamına bağlıdır. Yedekleme ise verinin ayrı kopyası, saklama politikası ve geri yükleme süreciyle değerlendirilir. Geri dönüş denemesinde yalnız işletim sisteminin açılmasını değil, veritabanı ve uygulamanın beklenen davranışını doğrulayın.
VM; test, geliştirme, uygulama barındırma ve altyapı ayrımı için yararlı bir araçtır. En uygun yapı, ölçülen iş yükü ve ekibin işletim sorumluluklarıyla belirlenir; sanallaştırma tek başına performans veya erişilebilirlik garantisi oluşturmaz.
Sık sorulan sorular
- VM kendi işletim sistemini çalıştırır mı?
-
Evet, konuk işletim sistemi sanal kaynaklar üzerinde çalışır. Desteklenen işletim sistemi ve sürücüler seçilen sanallaştırma platformuna bağlıdır.
- Sanal makineyi büyütmek uygulamanın bütün sorunlarını çözer mi?
-
Hayır. Yazılım, veri modeli, disk veya ağ darboğazı gibi nedenler kaynak artışından bağımsız olabilir; önce ölçüm yapılmalıdır.
Sonraki adım
Altyapı katmanını hipervizörler ve kaynak tercihini FibaCloud hesaplama seçenekleri üzerinden değerlendirin.