
Güncellendi:
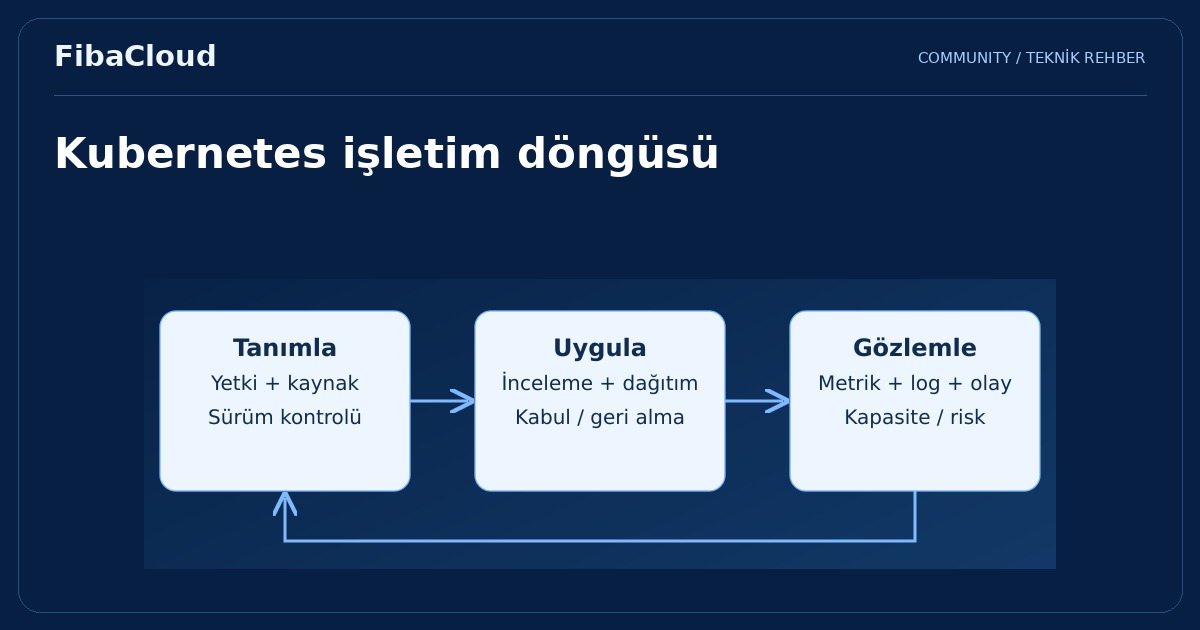
Kubernetes ile bulut yönetimi, uygulamayı ilk kez çalıştırdıktan sonra da devam eden bir işletim işidir. Değişikliklerin izlenmesi, kaynakların paylaşılması, güvenli erişim, sürüm yönetimi ve kurtarma hazırlığı aynı planın parçalarıdır. Platformun sağladığı otomasyon, bu işlerin sahipliğini ortadan kaldırmaz.
Görseli büyüt →
Sorumlulukları bileşenlere göre ayırın
Kontrol düzlemi, worker node, ağ eklentisi, depolama sürücüsü ve uygulama farklı yaşam döngülerine sahiptir. Her katman için güncelleme, izleme, yedek ve olay müdahalesi sorumlusunu belirleyin. Yönetilen bir hizmet kullanıyorsanız bu ayrımı ürün sözleşmesi ve teknik kapsamla eşleştirin.
Örneğin kontrol düzleminin sağlayıcı tarafından işletilmesi, uygulama Secret’larının doğru yönetildiğini veya veritabanının geri yüklenebildiğini tek başına garanti etmez. Olay anında kimin hangi kaydı açacağı ve hangi kanıtı sağlayacağı önceden bilinmelidir.
Değişiklikleri tekrar üretilebilir tutun
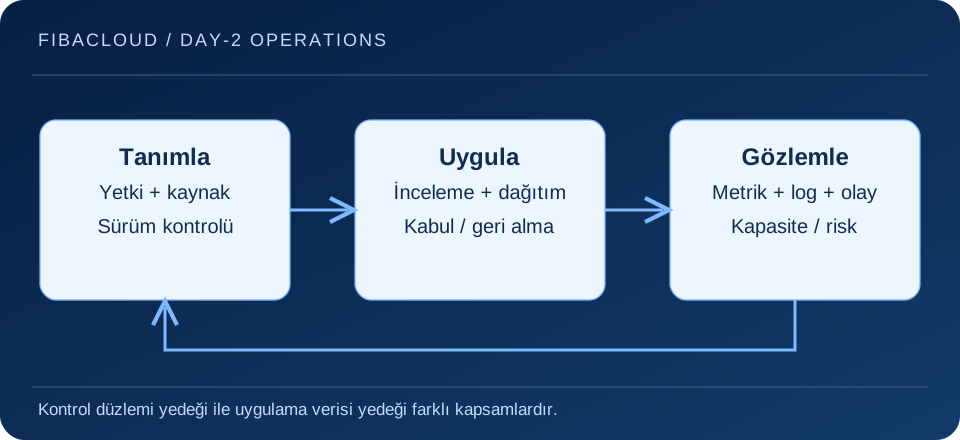
Kaynak tanımlarını sürüm kontrolünde tutmak, inceleme ve geri dönüş bağlamı sağlar. GitOps yaklaşımı tanımlanan durumun kümeyle uzlaştırılmasına yardımcı olabilir; fakat yanlış tanımlanmış bir kaynak da aynı şekilde yayılabilir. Üretim değişikliğinde inceleme, doğrulama ve yetki sınırını koruyun.
İmaj etiketlerini, chart sürümlerini ve bağımlılıkları izlenebilir şekilde sabitleyin. Aynı etiketin farklı içeriğe işaret etmesi tekrar üretilebilirliği bozar. Gizli değerleri kaynak koduna eklemeyin; ayrı sır yönetimi ve erişim kontrolü kullanın.
Ekipler arasında kaynak paylaşımı
Namespace, RBAC, quota ve limit aralıklarıyla sorumluluk alanları oluşturun. Kaynak talepleri ile gerçek kullanımı karşılaştırın; kullanılmayan fakat rezerve edilmiş kapasiteyi ve limit kaynaklı hataları ayrı inceleyin. Otomatik ölçeklemeyi uygulama metrikleri ve altyapı kapasitesiyle birlikte değerlendirin.
Ağ trafiği için varsayılan izin yaklaşımını belirleyin. Gerekli NetworkPolicy kurallarının ağ eklentisi tarafından uygulandığını izinli ve izinsiz bağlantı testleriyle doğrulayın. Konfigürasyonun kabul edilmesi kuralın gerçekten uygulandığını kanıtlamaz.
Gözlemlenebilirliği kullanıcı etkisine bağlayın
Metrikler, loglar ve olay kayıtları birlikte değerlendirildiğinde arıza bağlamı oluşur. Yalnız node CPU’sunu izlemek yerine istek hata oranı, yanıt süresi, kuyruk gecikmesi ve veri tabanı bağımlılıklarını da takip edin. Alarmın bir sahibi ve uygulanabilir ilk inceleme adımı olmalıdır.
Log saklama süresini ve kişisel veri kapsamını kontrol edin. Ortak bir log sistemine parola veya erişim anahtarı taşımamak için uygulama çıktısını gözden geçirin. İzleme aracının kendisinin kaynak kullanımı ve erişim yetkileri de işletim planına dahildir.
Yükseltmeyi bağımlılık sırasıyla planlayın
Kubernetes version skew politikasını, kaldırılan API’leri ve eklenti uyumluluğunu seçilen sürüm için inceleyin. Kontrol düzlemi, node, CNI, CSI ve kritik controller güncellemelerinin sırası önemlidir. Eski manifestte yalnız API sürümünü değiştirmek her zaman yeterli olmaz; alanların anlamı ve davranışı da değişebilir.
Temsili test ortamında yayın, ağ erişimi, depolama bağlama ve kritik uygulama davranışlarını deneyin. Üretim bakımında yeterli kapasite ve geri dönüş koşulu bulunmalıdır. Başarılı sürüm güncellemesi sonrasında uygulama kabulünü ayrıca yapın.
Kurtarma planını kanıtlayın
Kontrol düzlemi yapılandırması ve uygulama verisi farklı yedek kapsamlarıdır. İlgili yedekleri, erişim bilgilerini ve dış bağımlılıkları ayrı envantere alın. Geri yükleme denemesinde hizmetlerin ağa açılmasını, doğru veriyi kullanmasını ve iş akışlarının tamamlanmasını kontrol edin.
Sık sorulan sorular
- GitOps yanlış değişiklikleri önler mi?
-
Tek başına önlemez. İnceleme, politika, test ve yetki kontrolleriyle birlikte kullanıldığında değişikliklerin izlenebilirliğini artırır.
- Küme sağlıklı görünüyorsa uygulama da sağlıklı mıdır?
-
Hayır. Küme bileşenleri çalışırken uygulama, veri veya dış bağımlılık hatası devam edebilir. Kullanıcı etkisi ayrıca izlenmelidir.
Sonraki adım
Teknik nesneleri temel kavramlar ve operasyonel sorunları hata inceleme akışı ile birlikte ele alın.