Güncellendi:
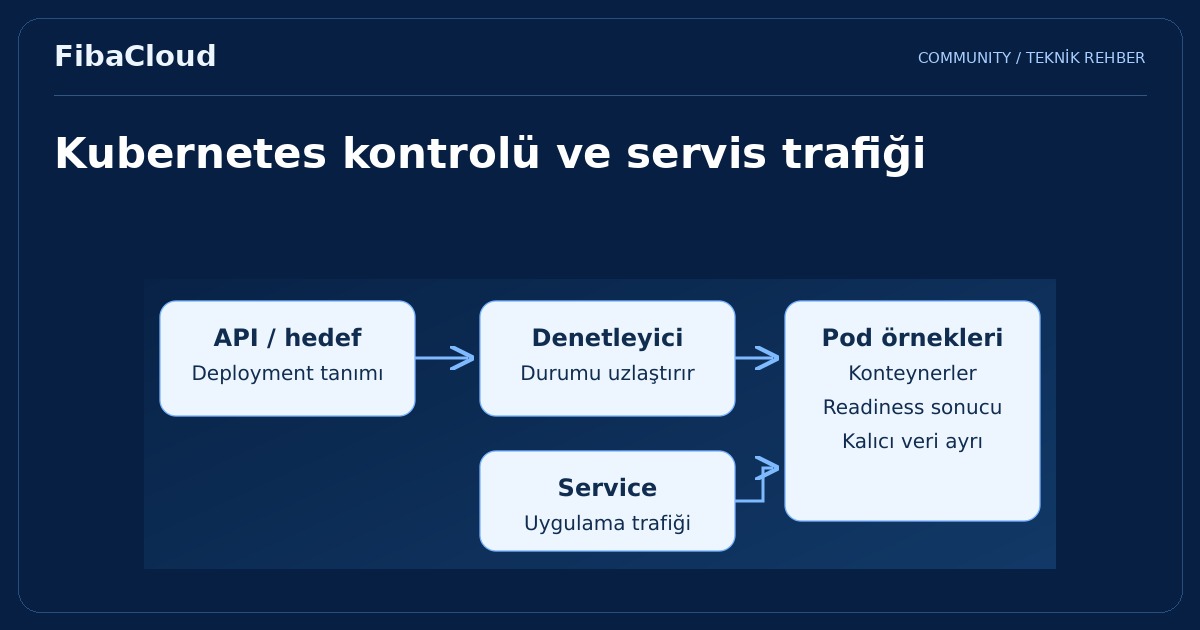
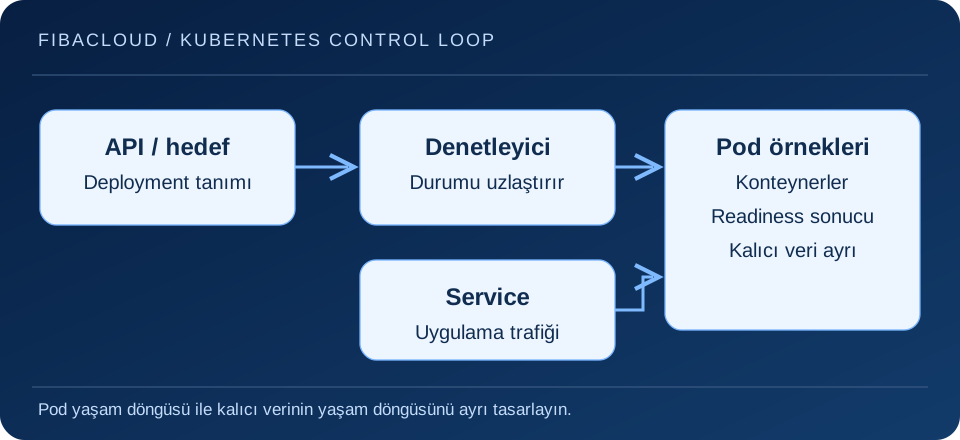
Kubernetes, konteynerli uygulamaların tanımlanan duruma uygun çalışmasını yönetmeye yardımcı olan açık kaynaklı bir platformdur. Ekip uygulamanın kaç örneğinin çalışacağını ve hangi kaynakları kullanacağını tanımlar; denetleyiciler mevcut durumla bu hedef arasındaki farkı gidermeye çalışır. Bu yaklaşım, uygulama ve veri tasarımının yerini almaz.
Görseli büyüt →
Temel bileşenlerin görevleri
Pod, Kubernetes’in zamanladığı en küçük çalıştırma birimidir ve bir veya daha fazla ilişkili konteyner barındırabilir. Deployment, çoğaltılmış ve genellikle durum tutmayan uygulama örneklerinin güncellenmesini yönetir. Service ise değişen Pod adreslerinin önünde kararlı bir erişim soyutlaması sağlar. Bu nesneler aynı sorunu çözmez; birlikte kullanılan farklı yapı taşlarıdır.
Kontrol düzlemi API ve denetim işlevlerini yürütür. Çalışan düğümlerdeki kubelet, kendisine atanan Pod’ların yürütülmesini takip eder. Zamanlayıcı, yerleştirme kararlarında kaynak talepleri ve kısıtları kullanır. Gerçekte kullanılabilir kapasite, düğüm sağlığı ve ağ yapılandırması hedef durumun sağlanıp sağlanamayacağını etkiler.
Otomatik toparlanmanın sınırı
Bir konteynerin yeniden başlatılması, uygulamanın mantıksal hatasını veya bozuk verisini düzeltmez. Eksik kimlik bilgisi, ulaşılmayan veritabanı veya yanlış yapılandırma yeni Pod’da da devam edebilir. Olayları, uygulama günlüklerini ve bağımlılıkları birlikte incelemek gerekir. Sürekli yeniden başlatma sayısını başarı göstergesi gibi yorumlamayın.
Readiness kontrolü, örneğin trafik almaya uygunluğunu bildirir; başarısızlık genellikle Service uçlarına katılımı etkiler. Liveness kontrolü ise gerektiğinde konteynerin yeniden başlatılmasını tetikleyebilir. Startup kontrolü yavaş açılan uygulamalara ayrı başlangıç değerlendirmesi sağlar. Yanlış liveness tasarımı, yoğun ama sağlıklı bir uygulamayı tekrar tekrar yeniden başlatabilir.
Kaynakları ve veriyi açık tanımlayın
Kaynak talepleri zamanlamaya, limitler çalışma sınırlarına katkı sağlar. Çok düşük bellek limiti uygulamanın sonlandırılmasına; gerçekçi olmayan talepler ise kapasitenin verimsiz kullanılmasına neden olabilir. Değerleri uygulamanın başlangıç ve yoğun kullanım davranışından türetin. CPU ile bellek sınırlarının aynı şekilde uygulandığını varsaymayın.
Pod dosya sistemi kalıcı veri stratejisi değildir. Veritabanı ve kullanıcı dosyaları için uygun depolama, erişim biçimi, yedekleme ve geri yükleme gerekir. PersistentVolume kullanımı da tek başına yedek sağlamaz. Depolama sürücüsü, bölge bağımlılığı ve yeniden bağlama koşulları uygulamanın kurtarma tasarımını etkiler.
Güvenli ilk uygulama planı
- Desteklenen küme sürümünü ve bileşenler arasındaki sürüm uyumluluğunu doğrulayın.
- Küçük, bağımlılıkları anlaşılmış bir uygulama seçin; imaj kaynağını ve sürümünü sabitleyin.
- Kaynak talepleri, uygun sağlık kontrolleri ve kontrollü ağ erişimi tanımlayın.
- Servis hesaplarına gerekli yetkileri verin; sırları imaj veya açık depo içine koymayın.
- Dağıtım, geri alma, düğüm kaybı ve veri geri yükleme senaryolarını ayrı ayrı deneyin.
Bu rehber sürüme bağlı bir kurulum tarifi değildir. Kullanılacak API’lerin mevcut küme sürümünde desteklendiğini kontrol edin; internette bulunan eski manifestleri doğrudan uygulamayın. Yönetilen bir hizmet seçildiğinde kontrol düzlemiyle müşteri uygulaması arasındaki sorumluluk sınırı ayrıca okunmalıdır.
Kubernetes ne zaman gerekli olmayabilir?
Tek uygulama, küçük ekip ve basit dağıtım ihtiyacı için daha sade bir sunucu düzeni yeterli olabilir. Kubernetes; tekrarlanabilir dağıtım, çoklu servis ve otomasyon ihtiyacı işletim maliyetini haklı çıkardığında anlamlıdır. Küme kurabilmek kadar onu güncellemek, izlemek ve kurtarmak için ekip kapasitesi bulunması önemlidir.
Sık sorulan sorular
- Kubernetes Docker ile aynı şey mi?
-
Hayır. Konteyner imajı oluşturma ve çalıştırma ile çok sayıda konteynerli iş yükünü yönetme farklı görevlerdir. Kümenin desteklediği konteyner çalışma zamanı ayrıca seçilir.
- Üç Pod oluşturmak veritabanını otomatik olarak çoğaltır mı?
-
Hayır. Veritabanının replikasyon, tutarlılık ve liderlik mekanizması ayrıca yapılandırılmalıdır. Kopya sayısı veri mimarisinin yerini almaz.
Sonraki adım
Kalıcı veri planını bulut yedekleme rehberiyle tamamlayın. Platform sorumluluğunu seçmek için hizmet modellerini karşılaştırın; küme sürümünü resmî belgelerle eşleştirin.