Güncellendi:
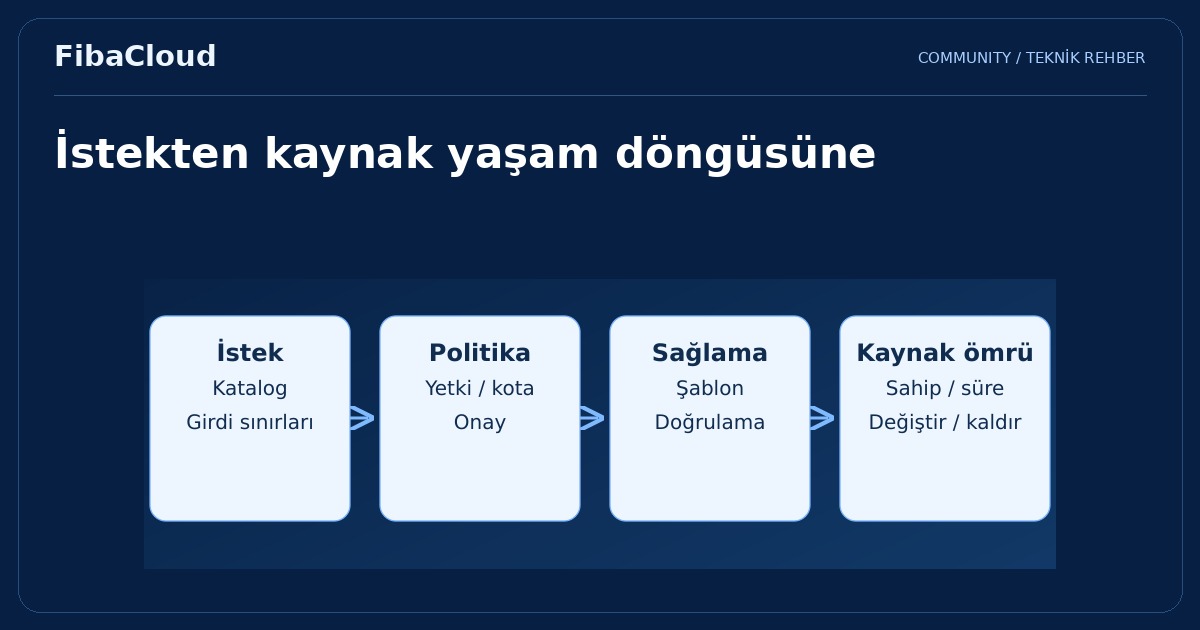
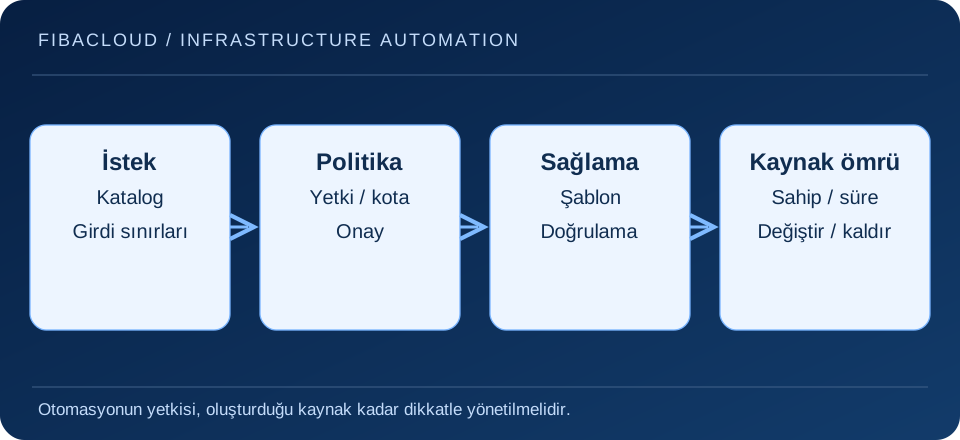
vRealize Automation, altyapı ve uygulama kaynaklarının tanımlı istekler ve politikalar üzerinden sağlanmasıyla ilişkilendirilen ürün ailesinin tarihsel adıdır. Otomasyonun amacı yalnız sunucu açmayı hızlandırmak değildir; aynı isteğin belirli kurallar, yetkiler ve yaşam döngüsü içinde tekrar edilebilir biçimde karşılanmasını sağlamaktır.
Görseli büyüt →
Self servis ile kontrol birlikte çalışır
Bir ekip farklı projeler için aynı sunucu ayarlarını tekrar tekrar oluşturuyorsa standart bir istek modeli faydalı olabilir. İşletim sistemi, ağ, boyut ve etiket gibi girdiler kontrollü seçeneklere dönüştürülür. Böylece kullanıcı her altyapı ayrıntısını bilmeden uygun kaynağı talep edebilir; işletim ekibi de hangi koşulların uygulanacağını belirler.
Self servis bütün kullanıcıların bütün kaynaklara erişmesi demek değildir. Proje sınırı, rol, kota ve onay kuralları iş ihtiyacına göre tasarlanır. Bir geliştirme ortamı için gereken izinle üretim verisine bağlanan kaynak için gereken izin aynı olmayabilir. Politikanın amacı gereksiz adımı azaltırken gerekli kontrolü korumaktır.
Ürün adı ve sürüm kapsamı
vRealize adı eski belgelerde ve kurulumlarda yaygın biçimde görülebilir. Farklı dönemlerdeki ürün aileleri, paketler ve arayüzler aynı kabul edilmemelidir. Kurulu sürümü belirleyin; desteklenen uç noktalar, entegrasyonlar ve yükseltme yolu için buna uygun Broadcom belgelerini kullanın. Bu kavram rehberi güncel lisans veya bütün bulutlarla uyumluluk iddiası taşımaz.
Bir entegrasyonun listelenmesi, gerekli ağ erişimi, kimlik bilgisi ve yetkilerin hazır olduğu anlamına gelmez. Otomasyon hesabına verilen yetkileri oluşturulacak kaynaklarla sınırlandırın. Başarısız bağlantı durumunda hesabın kilitlenmesi, sırların süresinin dolması ve izleme gereksinimlerini de düşünün.
Şablonu ürün gibi yönetin
Bir şablonun sürümü, sahibi ve kabul ölçütü olmalıdır. İşletim sistemi imajı, paket kaynağı ve ağ varsayımları zamanla değişir. Sürüm kontrolü ve gözden geçirme, yanlış bir değişikliğin çok sayıda kaynağa yayılmasını önlemeye yardımcı olur. Üretim kataloğuna alınmadan önce ayrı ortamda test edin.
Girdileri sınırlandırın: sınırsız disk boyutu, keyfî ağ seçimi veya açık metin sır alanı beklenmeyen sonuçlar doğurabilir. Hassas değerleri şablon içine gömmek yerine uygun sır yönetimi yöntemini kullanın. Çıktıların ve hata günlüklerinin bu değerleri açığa çıkarmadığını da kontrol edin.
Başarısızlık ve tekrar çalıştırma
Kaynak sağlama yarıda kalabilir. Sunucu oluşmuş fakat DNS kaydı veya uygulama kurulumu tamamlanmamış olabilir. Hangi parçaların gerçekten oluştuğunu gösteren durum kaydı gereklidir. Tekrar çalıştırma, aynı kaynaktan ikinci bir kopya üretmemeli veya var olan üretim kaynağını yanlışlıkla değiştirmemelidir.
Geri alma her adım için mümkün olmayabilir. Bu nedenle silme veya bağlantı kesme gibi işlemlerin onay sınırını ve etkisini önceden belirleyin. Temizlik akışını üretim verisinin korunmasıyla birlikte tasarlayın; başarısız isteği kapatmak bütün ilişkili veriyi silmekle eş anlamlı değildir.
Yaşam döngüsü ve maliyet
- Her kaynağa iş sahibi, proje ve ortam bilgisi ekleyin.
- Geçici kaynaklar için kullanım süresi ve yenileme yolu belirleyin.
- Değişiklik taleplerini izleyin; elle yapılan değişikliklerin politikadan sapmasını inceleyin.
- Kullanım sonlandırmada veri saklama ve bağımlılık kontrolü yapın.
- Sağlama süresinin yanında hata oranı, sahipsiz kaynak ve işletim emeğini ölçün.
Otomasyon maliyeti kendiliğinden düşürmez. Kaynak oluşturmayı kolaylaştırmak tüketimi de artırabilir. İş sahibi, kota ve düzenli inceleme sayesinde hız ile kaynak disiplini aynı süreçte tutulabilir.
Sık sorulan sorular
- Otomasyon bütün onayları kaldırır mı?
-
Hayır. Düşük riskli standart istekler farklı, üretim veya hassas veri değişiklikleri farklı kurallarla yönetilebilir. Onay sınırı iş gereksinimine bağlıdır.
- Şablon bir kez çalıştıysa güvenilir sayılır mı?
-
Tek başarı yeterli değildir. Girdi sınırları, başarısızlık, tekrar çalıştırma, sürüm değişimi ve kaynak kaldırma davranışları da değerlendirilmelidir.
Sonraki adım
İşletim analitiği ile kaynak sonucunu ölçün; bulut güvenliği rehberiyle otomasyon kimliklerinin yetkilerini sınırlandırın. Önce tek bir standart isteği uçtan uca doğrulayın.