Güncellendi:
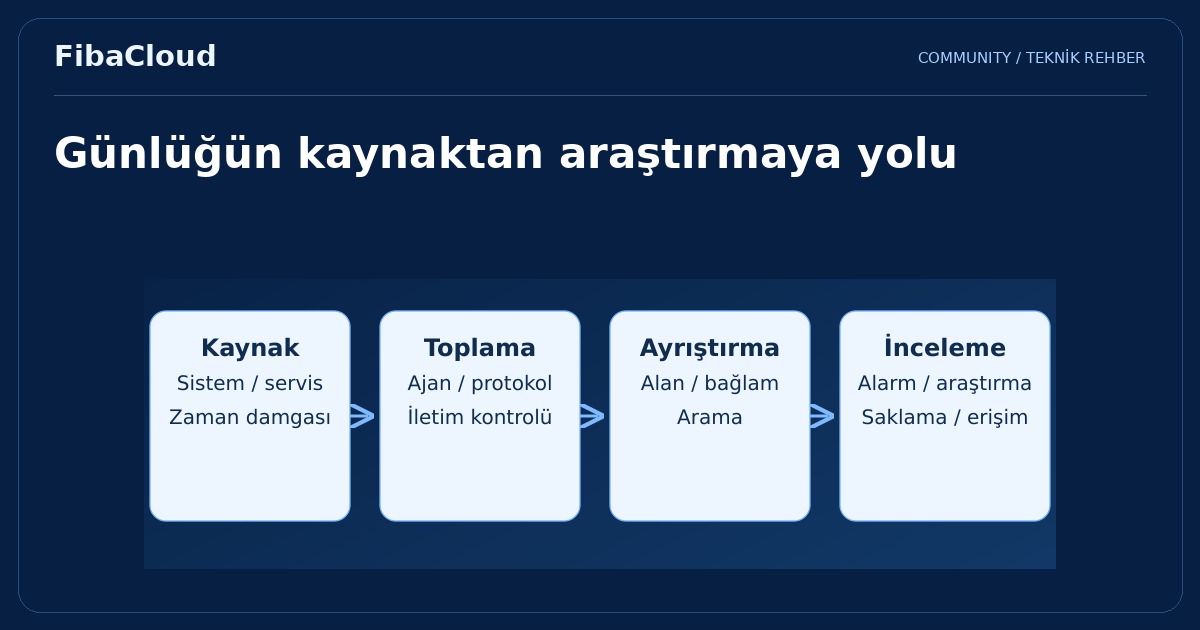
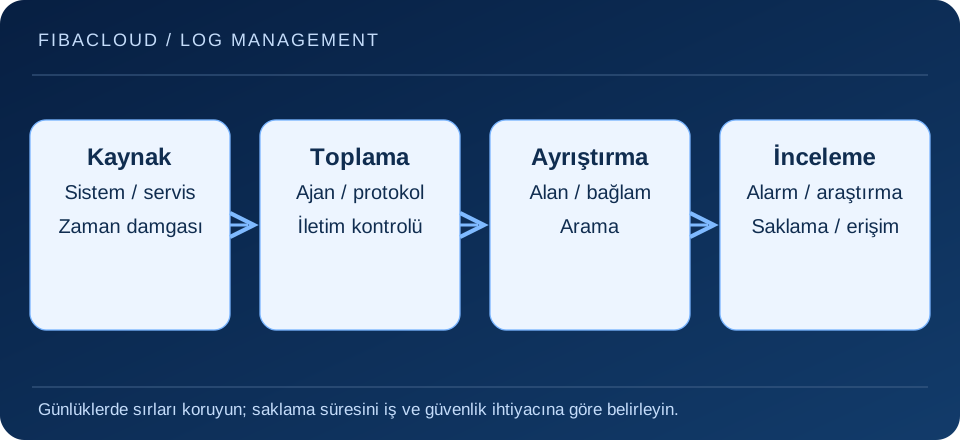
Merkezi günlük analizi, VMware Log Insight ortamını değerlendiren ekiplerin sistem ve uygulama kayıtlarını ortak bir arama ve inceleme sürecinde ele almasını sağlar. Farklı bileşenlerdeki olaylar zaman ve bağlam üzerinden karşılaştırılabilir. Ancak veri toplanması, olayın doğru yorumlandığını veya bütün kaynakların kapsandığını kendiliğinden göstermez.
Görseli büyüt →
Merkezi günlük neden gereklidir?
Bir uygulama hatası web sunucusu, kimlik servisi ve veritabanında farklı izler bırakabilir. Bu kayıtları ortak zaman aralığında incelemek olayın akışını anlamaya yardımcı olur. Özellikle kısa ömürlü sanal makinelerde günlüklerin yalnız yerel diskte tutulması inceleme sırasında veri kaybına yol açabilir.
Merkezileştirme her sorunu çözmez. Uygulama gerekli olayı hiç üretmiyorsa veya saatler uyumsuzsa arama sonucu yanıltıcı olabilir. Günlüklerin hangi kaynaktan, hangi zaman dilimiyle ve hangi kayıplarla geldiğini bilmek, yalnız depolanan veri miktarından daha önemlidir.
Sürüm ve toplama kapsamı
Belge seçmeden önce yönetim arayüzünden ürün adını, kurulu sürümü ve dağıtım modelini doğrulayın. Kaynaklardaki Aria Operations for Logs 8.18 ve VCF 9.1 belgeleri kendi sürümlerini anlatır; her eski ortam için aynı işlem adımlarını sunmaz. Desteklenen ajan, protokol, içerik paketi ve entegrasyonları kurulumunuza ait belge ve lisans koşullarıyla karşılaştırın.
Bir kaynağın bağlandığını görmek tüm olayların alındığını göstermez. Filtreler, tampon sınırları, ağ kesintisi ve ayrıştırma hataları veri kapsamını etkileyebilir. Kaynakta üretilen kontrollü bir test olayının merkezde doğru alanlarla göründüğünü doğrulayın. Bu testte parola veya kişisel veri kullanmayın.
Yapılandırılmış alanlar ve zaman
Zaman damgası, kaynak adı, önem derecesi ve istek kimliği gibi alanlar araştırmayı hızlandırır. Uygulamanın aynı işlemi farklı servislerde ilişkilendirebilmesi için ortak bir bağlam üretmesi yararlıdır. Ham metin içinde benzer kelimelerin bulunması, olayların aynı isteğe ait olduğunu kanıtlamaz.
Saat eşitleme ve zaman dilimi dönüşümünü kontrol edin. Birden fazla sistemin aynı saniyede görünen olayları gerçekte farklı sırada gerçekleşmiş olabilir. Ayrıştırma kuralı değiştiğinde geçmiş ve yeni kayıtların aynı sorguyla karşılaştırılabilir olup olmadığını inceleyin. Alan adlarının sessizce değişmesi alarmları etkileyebilir.
Alarm ve olay incelemesi
- Alarmın hangi iş veya güvenlik riskini göstereceğini tanımlayın.
- Tek olay ile tekrar eden örüntünün farklı anlamlarını değerlendirin.
- Bakım ve dağıtım dönemlerinin beklenen kayıtlarını hesaba katın.
- Uyarının sahibini, inceleme adımlarını ve yükseltme koşulunu yazın.
- Yanlış pozitifleri ve kaçırılan olayları geri bildirim olarak kullanın.
Merkezi günlük platformu tek başına tam bir güvenlik operasyonu veya otomatik olay çözümü değildir. Hesap hareketi, uygulama davranışı ve altyapı metriği birlikte incelenebilir. Erişim iptali ya da izolasyon gibi müdahaleler için yetkili karar ve kayıt süreci gerekir.
Saklama, kapasite ve gizlilik
Günlük hacmi uygulama sürümü, hata sıklığı ve ayrıntı seviyesiyle değişir. Saklama süresini iş, mevzuat ve güvenlik ihtiyacına göre belirleyin; sonsuz saklamayı varsayılan hedef yapmayın. Arşiv, yedek ve aranabilir veri farklı erişim ve maliyet koşullarına sahip olabilir.
Parola, erişim belirteci veya gereksiz kişisel verinin günlüğe yazılmasını kaynağında azaltın. Merkezi depoda rol ve erişim sınırı uygulayın. Bir olay araştırılırken kayıtların dışarı aktarılması da veri paylaşımıdır; gerekli kısmı, yetkili kişilerle ve uygun saklama koşuluyla paylaşın. İnceleme kolaylığı ile veri minimizasyonunu birlikte tasarlayın.
Sık sorulan sorular
- Log Insight bütün uygulama hatalarını otomatik çözer mi?
-
Hayır. Toplanan kayıtları araştırmayı destekler. Hatanın nedeni, uygulama bağlamı ve çözüm için yetkili işletim süreci gerekir.
- Daha uzun günlük saklamak her zaman daha iyi mi?
-
Saklama ihtiyaca bağlıdır. Maliyet, hassas veri, erişim riski ve yasal gereksinimler birlikte değerlendirilmelidir.
Sonraki adım
vROPS metrik analizi ile günlüklerin görevini karşılaştırın. Bulut güvenliği planında günlük erişimi, saklama ve olay inceleme sorumlularını belirleyin.