Güncellendi:
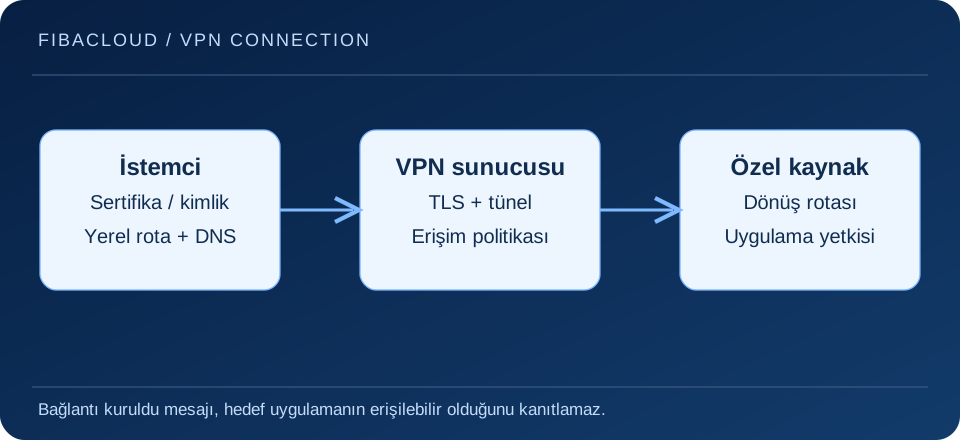
OpenVPN, istemciler veya ağlar arasında şifreli bağlantı kurmak için kullanılan bir VPN çözümüdür. Başarılı bir kurulum yalnız tünelin açılmasıyla ölçülmez: istemci kimliği, erişilecek ağlar, DNS davranışı ve dönüş rotaları da doğru olmalıdır. Bu rehber OpenVPN Community yaklaşımını açıklar; ticari Access Server’ın arayüz ve lisans özellikleri ayrı ürün kapsamıdır. Buradaki akış ağ, kimlik ve kabul planını kurar; paket, CA ve servis kurulumu seçilen işletim sistemi ile OpenVPN sürümünün belgelerine göre tamamlanır.
Görseli büyüt →
Kurulumdan önce ağ kapsamını belirleyin
İstemcilerin yalnız belirli özel ağlara mı yoksa tüm internet trafiği için mi tünele ihtiyaç duyduğunu kararlaştırın. Split tunnel yaklaşımında belirli hedefler VPN’den geçer; full tunnel yaklaşımında varsayılan rota da tünele yönlenebilir. Bu seçim bant genişliği, DNS, IPv6 ve erişim politikalarını etkiler.
VPN adres havuzunun ofis, ev ve bulut ağlarıyla çakışmamasını sağlayın. Sunucuya ulaşılacak adresi, taşıma protokolünü ve portu planlayın. NAT arkasındaki ağlar, yönlendirme izinleri ve bulut firewall kuralları bağlantı tasarımının parçasıdır. UDP veya TCP seçimini mevcut ağ koşullarına göre yapın; tek bir taşıma yönteminin her durumda daha hızlı olduğunu varsaymayın.
Paketi ve kimlik altyapısını hazırlayın
Desteklenen bir işletim sisteminde resmi paket kaynağını kullanın. Sunucu ve istemci sürümlerini kaydedip aynı sürüm ailesinin belgesini esas alın. Örnek seçeneklerin bu kaynaklarda OpenVPN 2.6 davranışıyla açıklandığını, dağıtımınızın paket ve hizmet adının farklı olabileceğini unutmayın.
openvpn --versionHer istemci için ayrı kimlik ve iptal edilebilir erişim oluşturun. CA özel anahtarını gelişigüzel istemcilere dağıtmayın; sunucu ve istemci özel anahtarlarını koruyun. Sertifika süresi, iptal listesi ve yetkisi kaldırılan kullanıcının nasıl engelleneceği kurulumun başında belirlenmelidir.
Sunucu ve istemci yapılandırmasını eşleştirin
Her iki uçta tünel türü, uzak adres, protokol ve güvenlik seçeneklerinin uyumunu kontrol edin. İstemcinin doğru sunucu sertifikasını doğrulaması önemlidir; doğrulama hatasını gidermek için kimlik kontrollerini kapatmayın. Hazır profillerin içerdiği özel anahtar ve parola alanlarını hassas bilgi olarak ele alın.
Sunucunun IP yönlendirmesi, hedef ağa gidiş rotası ve geri dönüş yolu birlikte hazırlanmalıdır. Bazı ortamlarda yönlendirilmiş VPN havuzu yeterliyken bazılarında uygun NAT gerekir. Kör biçimde bütün ağlara izin veren kurallar eklemek yerine yalnız gerekli hedef ve portları tanımlayın.
Bağlantıyı aşamalı olarak kabul edin
- Sunucu adresinin çözündüğünü ve seçilen portun ilgili ağdan erişilebilir olduğunu kontrol edin.
- TLS el sıkışmasının ve istemci kimliğinin başarıyla doğrulandığını günlükten inceleyin.
- İstemcinin aldığı tünel adresini ve yüklenen rotaları kontrol edin.
- DNS sorgusunun beklenen çözümleyiciye gittiğini ve özel adları doğru çözdüğünü test edin.
- Yetkili uygulamaya erişimi ve yetkisiz hedefe erişimin reddedildiğini doğrulayın.
Tünel açıkken bağlantı kopmaları varsa paket kaybı, MTU, NAT zaman aşımı ve ana makine yükünü ayrı inceleyin. Genel internet erişimini tünele yönlendirdiğinizde IPv6 ve DNS’in beklenen politika dışında kalmadığını kontrol edin.
İşletim planı kurulum kadar önemlidir
Erişim verilen kullanıcıları, sertifika son tarihlerini ve iptal işlemlerini kayıt altında tutun. Güncellemeleri test ortamında doğrulayın; servis adını veya seçenekleri tahmin ederek mevcut çalışan kuruluma uygulamayın. VPN ağ trafiğini koruyan bir kanaldır; istemci cihazındaki zararlı yazılımı, uygulama açıklarını veya zayıf parolaları kendiliğinden gidermez.
Sık sorulan sorular
- VPN açıldı fakat özel sunucuya ulaşamıyorum; nereden başlamalıyım?
-
Tünel adresi, hedef ve dönüş rotası, sunucu yönlendirmesi ve iki uçtaki firewall kurallarını sırayla kontrol edin. DNS hatasını IP bağlantı hatasından ayırın.
- Aynı istemci profilini bütün ekibe dağıtabilir miyim?
-
Ayrı kimlikler erişimi izlemeyi ve tek bir kullanıcının yetkisini iptal etmeyi kolaylaştırır. Ortak özel anahtar paylaşımı bu ayrımı ortadan kaldırır.
Sonraki adım
Alternatifin erişim modelini WireGuard rehberi ile karşılaştırın; ağ aralıklarını VPC planlaması içinde kaydedin.