
Güncellendi:
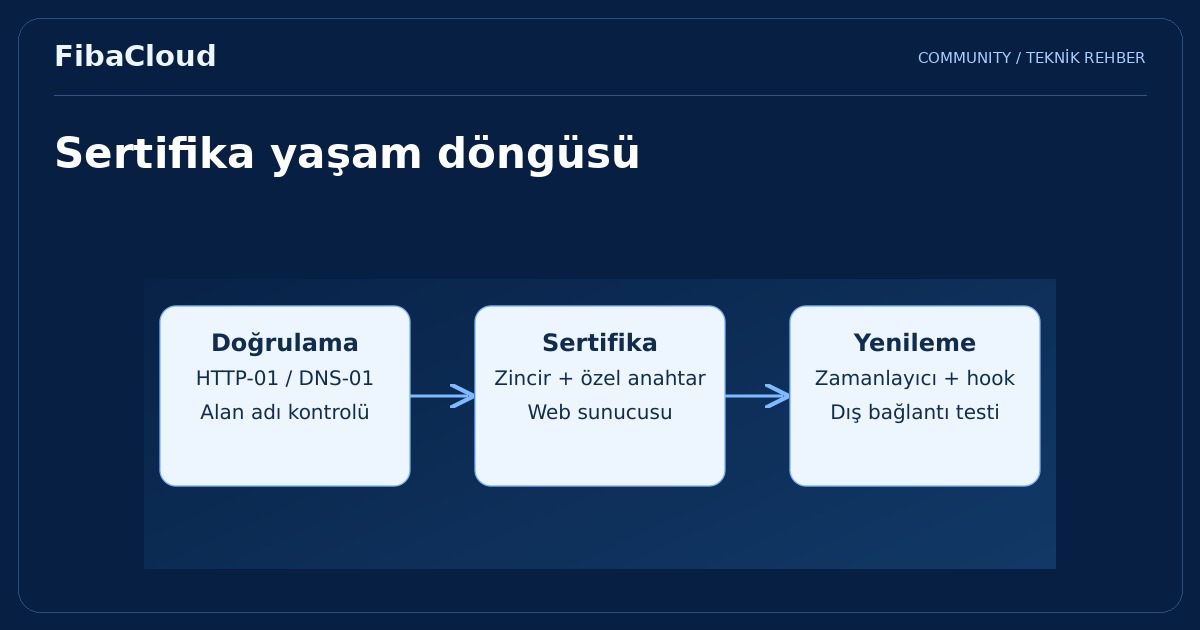
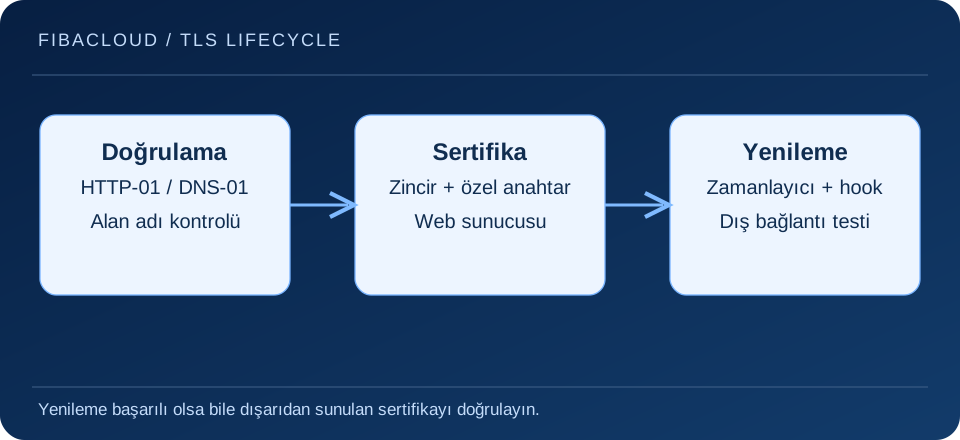
Certbot, ACME protokolü üzerinden TLS sertifikası alma ve yenileme işlemlerini otomatikleştiren açık kaynak bir istemcidir. Güvenilir bir HTTPS kurulumu için sertifikanın alınması, web sunucusuna uygulanması ve yenilemeden sonra yeniden yüklenmesi birlikte çalışmalıdır. Sertifika sahibi olmak uygulama açıklarını gidermez veya arama sıralaması garantilemez.
Görseli büyüt →
Kurulum yöntemini tekilleştirin
Çalışan bir sunucuda önce Certbot’un hangi paket ve komut yolu üzerinden kurulduğunu, mevcut sertifikaları ve yenileme görevini belirleyin. APT, Snap ve elle kurulmuş bir istemciyi üst üste eklemek farklı yapılandırma dizinleri ve yinelenen görevler oluşturabilir. Mevcut yöntemi değiştiriyorsanız sertifika dosyalarının, yenileme ayarlarının ve hizmet kullanıcılarının taşınmasını ayrıca planlayın.
Aşağıdaki yeni kurulum örneği, snapd bulunan Ubuntu içindir. İşletim sisteminizin destek durumunu ve resmi kurulum yöntemini kontrol edin; örneği farklı dağıtımlara aynı paket komutuyla uygulamayın.
sudo snap install --classic certbot
/snap/bin/certbot --version
Doğrulama yöntemini erişim modeline göre seçin
Webroot, çalışan web sunucusunun dosya kökünü kullanarak HTTP-01 doğrulaması yapar. Alan adının A ve varsa AAAA kayıtları doğru hedefe ulaşmalı; 80 numaralı port ile /.well-known/acme-challenge/ yolu internetten erişilebilir olmalıdır. Yönlendirme, proxy veya güvenlik kuralı bu isteği farklı bir uygulamaya taşımamalıdır.
sudo /snap/bin/certbot certonly --webroot \
  -w /var/www/html \
  -d example.com -d www.example.com
sudo /snap/bin/certbot certificates
Alan adlarını ve dosya kökünü kendi sitenizle değiştirin. Bu örnek wildcard sertifikası vermez. Wildcard veya HTTP erişimi bulunmayan senaryolarda DNS-01 ve uygun DNS eklentisini değerlendirin. DNS API yetkisini gerekli kayıtlarla sınırlayın; erişim anahtarını ortak dosyalara veya kaynak koduna koymayın.
Sertifikayı almak HTTPS’i tamamlamaz
certonly web sunucusunun TLS yapılandırmasını tamamlamaz. certificates çıktısındaki gerçek zincir ve özel anahtar yollarını ilgili sanal sunucuya tanımlayın. Nginx veya Apache yapılandırma kontrolü başarılı olmadan servisi yeniden yüklemeyin. Birden fazla alan adı varsa doğru SNI eşleşmesini, sertifika zincirini ve dış istemcinin aldığı yanıtı kontrol edin.
Yenilemeyi iki ayrı kontrolle izleyin
Zamanlayıcının etkinliği ile yenileme provasının başarısı farklı bulgulardır. Kurulumun oluşturduğu yenileme görevini zamanlayıcı listesinde bulun; görev adı kurulum yöntemine göre değişebilir. Ardından kayıtlı sertifikaların yenileme provasını çalıştırın:
sudo systemctl list-timers --all
sudo /snap/bin/certbot renew --dry-run
--dry-run gerçek bir yenileme provası yapar; zamanlayıcının etkin olduğunu kanıtlamaz. Beklenen sertifikaların tamamının kapsandığını kontrol edin. --cert-name kullanıyorsanız alan adını tahmin etmek yerine kayıtlı Certificate Name değerini alın. Webroot yönteminde başarılı yenileme sonrasında yapılandırmayı test edip servisi yeniden yükleyen uygun bir deploy hook gerekebilir.
Hataları doğru katmanda arayın
- Doğrulama başarısız: DNS, IPv6 erişimi, challenge yolu ve proxy davranışını inceleyin.
- Yenilendi ama eski sertifika sunuluyor: Web sunucusunun dosya yolu, yeniden yükleme kaydı ve aradaki TLS sonlandırıcıyı kontrol edin.
- Yetki hatası: Özel anahtarın sahibi ve izinlerini inceleyin; çözüm olarak herkese okuma izni vermeyin.
HSTS gibi kalıcı tarayıcı politikalarını, tüm ilgili alt alanlarda HTTPS’in çalıştığını doğruladıktan sonra değerlendirin. Özel anahtarın ele geçirilmesi durumunda yalnız dosyayı değiştirmekle yetinmeyin; sertifika iptali, yeni anahtar üretimi ve etkilenen sistemlerin incelemesini birlikte ele alın.
Sık sorulan sorular
- Sertifika yenilendiyse işlem tamam mı?
-
Hayır. İlgili web sunucusu veya TLS sonlandırıcının yeni dosyayı yüklediğini dış bağlantıyla doğrulamak gerekir.
- Certbot güvenlik duvarı veya WAF yerine geçer mi?
-
Hayır. Certbot sertifika yaşam döngüsünü yönetir; uygulama doğrulaması, erişim kontrolü ve güvenlik güncellemeleri ayrı sorumluluklardır.
Sonraki adım
HTTPS erişimini güvenlik duvarı kuralları ve CDN önbellek davranışı ile birlikte kontrol edin.