Güncellendi:
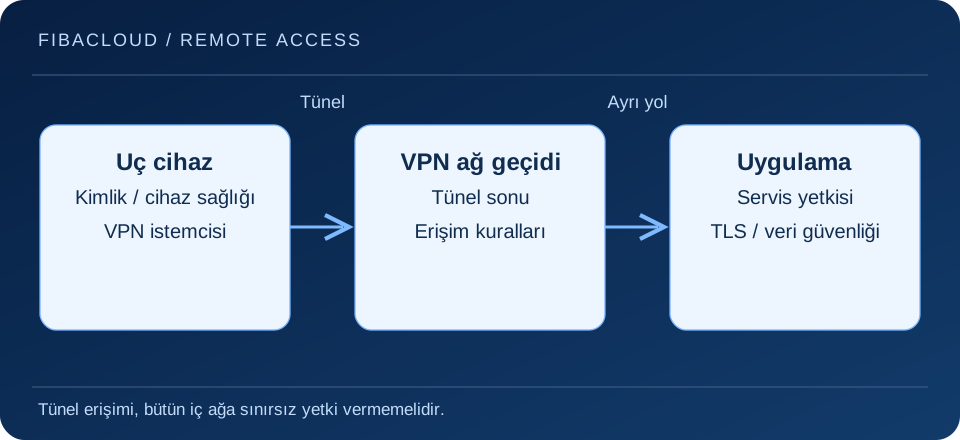
Bulut VPN, kullanıcıların veya farklı ağların buluttaki kaynaklara bir VPN tüneli üzerinden erişmesini sağlayan bağlantı düzenidir. Tünel belirli uçlar arasındaki trafiği korur; kullanıcının bütün işlemlerini veya uygulamanın tamamını otomatik olarak güvenli hale getirmez. Güvenli tasarım, tünelin nerede başlayıp nerede bittiğini açıkça belirlemekle başlar.
Görseli büyüt →
Uzaktan erişim ve site-to-site VPN
Uzaktan erişim VPN’i, bir kullanıcının cihazını yetkili kaynaklara bağlar. Site-to-site VPN ise ofis ağı ile bulut ağı gibi iki ağ arasında bağlantı kurar. İlk modelde kullanıcı kimliği ve cihaz güvenliği; ikincisinde ağ aralıkları, yönlendirme ve karşılıklı ağ geçidi koşulları özellikle önemlidir.
İki model birlikte kullanılabilir, fakat aynı yetki tasarımını paylaşmaları gerekmez. Bir çalışanın yalnız yönetim arayüzüne erişmesi ile bir uygulamanın veritabanıyla haberleşmesi farklı ihtiyaçlardır. İzinleri kişi, servis ve hedef kaynak bazında tanımlamak, tüneli genel bir iç ağ anahtarı gibi kullanmaktan daha kontrollü bir yapı sağlar.
VPN hangi trafiği korur?
Şifreleme, tünel uçları arasındaki belirlenmiş trafiği kapsar. Tünelden çıkan bağlantı, ayrıca TLS gibi uygulama katmanı koruması gerektirebilir. Ele geçirilmiş bir uç cihaz, yanlış yetkilendirilmiş kullanıcı veya açık uygulama güvenlik açığı VPN kurulduğu için ortadan kalkmaz. Kimlik, cihaz ve uygulama kontrollerini ayrı sürdürün.
Split tunnel düzeninde yalnız belirli hedefler VPN üzerinden geçer; diğer trafik cihazın mevcut bağlantısını kullanır. Full tunnel daha geniş bir trafiği ağ geçidine yönlendirebilir. İki yaklaşımın DNS, bant genişliği, erişim politikası ve izleme açısından farklı sonuçları vardır. Hangi yolun kullanıldığını gerçek trafikle doğrulayın.
Kurulumdan önce ağ planını çıkarın
Ofis ve bulut ağlarında çakışan özel adres aralıkları, tünel açık görünse bile kaynaklara erişimi engelleyebilir. Yönlendirme, dönüş yolu, DNS çözümlemesi ve güvenlik duvarı kuralları birlikte düşünülmelidir. Yalnız tünel durumunun “bağlı” olması uygulamanın erişilebilir olduğunu kanıtlamaz.
MTU ve paket parçalanması da bazı uygulamalarda seçici erişim sorunları doğurabilir. Küçük bir bağlantı testi başarılıyken büyük veri aktarımı takılabilir. Sorunu yalnız bant genişliği eksikliği olarak yorumlamadan hedef servis, paket boyutu ve iki yönlü akışı inceleyin. Değişiklikleri kayıt altında ve geri dönüş yolu hazırken uygulayın.
Kurumsal erişim kontrolleri
- Paylaşılan hesap yerine kişiye veya servise ait kimlik kullanın; uygun yerde çok faktörlü doğrulama uygulayın.
- Yalnız gerekli alt ağ ve portlara izin verin; yönetim kaynaklarını ayrı değerlendirin.
- Sertifika veya anahtarların dağıtım, yenileme ve iptal sürecini tanımlayın.
- Ağ geçidini ve istemcileri desteklenen sürümlerde tutun; güncellemeleri kontrollü planlayın.
- Oturum ve güvenlik olaylarını gerekli süreyle kaydedin; günlüklerde sır veya gereksiz kişisel veri tutmayın.
Bir çalışan ayrıldığında yalnız parola değiştirmek yeterli olmayabilir. Cihaza verilen sertifika, erişim anahtarı ve aktif oturumlar ilgili ürünün olanaklarına göre iptal edilmelidir. Kullanılmayan erişimlerin düzenli incelenmesi, ilk kurulum kadar önemlidir.
Bağlantı ve kurtarma kabulü
Yetkili kullanıcının gerekli servise eriştiğini, yetkisiz hedeflere ulaşamadığını ve DNS’in beklenen sonucu verdiğini kontrol edin. Ağ geçidi bakımı, sertifika süresi dolması ve ofis bağlantısı kesilmesi için işletim adımlarını yazın. İkinci tünel veya ağ geçidi varsa devralma davranışını uygulama seviyesinde doğrulayın; yalnız yedek bileşenin varlığına güvenmeyin.
Sık sorulan sorular
- VPN tam anonimlik sağlar mı?
-
Hayır. Hizmetler, uygulamalar ve ağ yöneticileri çeşitli bağlantı veya hesap bilgilerini görebilir. VPN’in amacı ve görünürlük sınırı kullanılan mimariye bağlıdır.
- VPN varken HTTPS gerekli mi?
-
Çoğu uygulamada gereklidir. HTTPS uygulama uçları arasında ayrı bir koruma sağlar; VPN tüneli farklı bir yerde sona erebilir.
Sonraki adım
Güvenlik duvarı ile erişim kurallarını, bulut güvenliği ile kimlik ve kurtarma sorumluluklarını tamamlayın. FibaCloud tarafında gerekli ağ bağlantısının hizmet kapsamını doğrulayın.