Güncellendi:
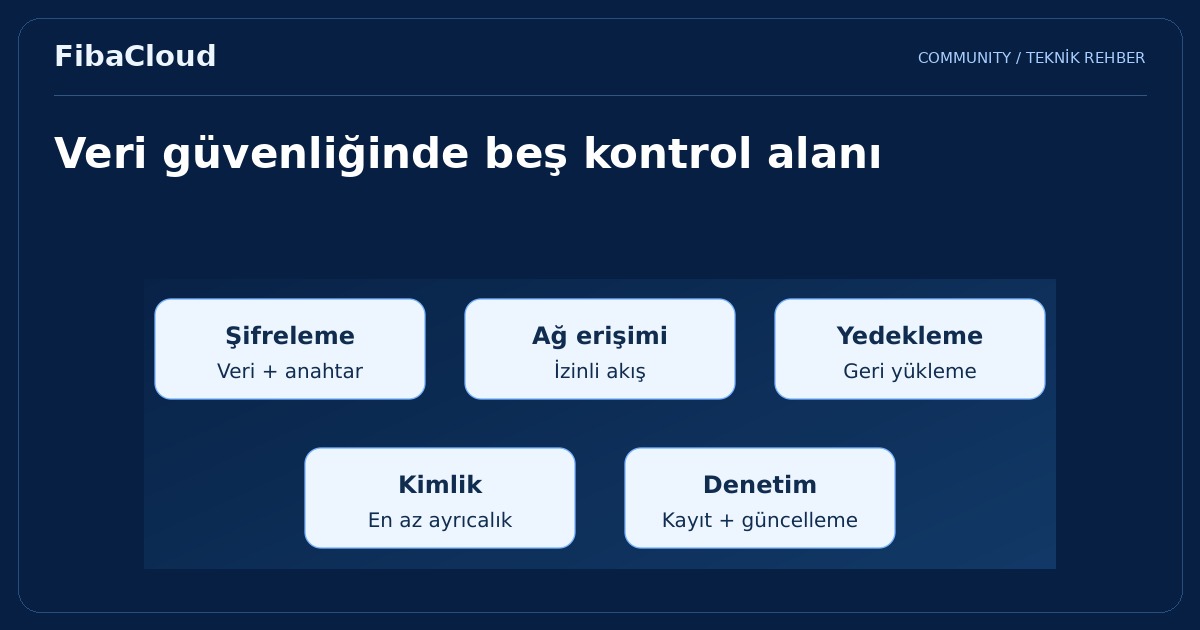
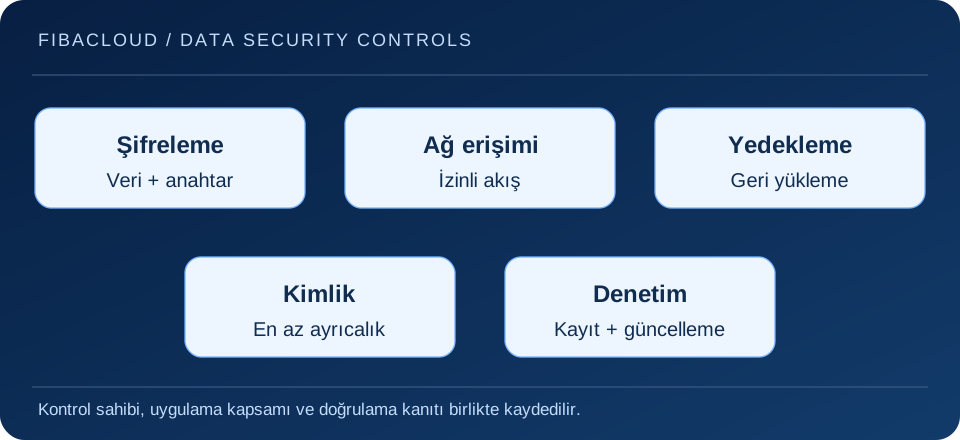
Bulutta veri güvenliği tek bir ürün veya ayardan oluşmaz. Şifreleme, ağ kuralları, yedekleme, erişim yönetimi ve düzenli denetim birlikte çalışmalıdır. Bu beş yaklaşım NIST ve CISA çerçevelerindeki kontrol alanlarıyla ilişkilidir; etkileri doğru kapsam, uygulama ve doğrulamaya bağlıdır. Hiçbiri tek başına veri kaybını veya ihlali bütünüyle önlediği anlamına gelmez.
Görseli büyüt →
1. Şifrelemeyi anahtar yönetimiyle birlikte planlayın
Aktarım sırasında TLS kullanımı ile disk, veritabanı veya nesne içeriğinin saklanırken şifrelenmesi farklı kontrollerdir. Hangi verinin hangi katmanda korunduğunu belirleyin. Bir hizmetin HTTPS sunması, bütün yedeklerin veya disklerin şifreli olduğunu göstermez.
Anahtarları uygulama kodunda ve herkese açık depolarda tutmayın. Anahtara erişim, değişim, iptal ve kurtarma sorumluluğunu tanımlayın. Anahtar kaybı veriye erişimi engelleyebilir; şifreleme tek başına yanlış yetkilendirilmiş bir uygulamanın veri okumasını önlemez.
2. Ağ kurallarını izin verilen iş akışına göre daraltın
Web, uygulama ve veritabanı bileşenleri arasındaki gerekli bağlantıları çıkarın. Kaynak, hedef, protokol ve port bazında kuralları tanımlayın; yönetim erişimini yalnız gereken ağ ve kimliklerle sınırlandırın. Kullanılmayan servisleri internete açık bırakmayın.
Değişiklikten önce mevcut bağlantıları kaydedin, sonra hem izin verilen hem engellenmesi gereken bir akışı test edin. Firewall uygulama kimlik doğrulamasının yerine geçmez. Özel IP kullanımı da tek başına şifreleme veya güvenli erişim kanıtı değildir.
3. Yedeği geri yükleme sonucu ile değerlendirin
Hangi verinin ne sıklıkta ve ne kadar süreyle saklanacağını belirleyin. RPO kabul edilebilir veri kaybı aralığını, RTO ise hedeflenen geri kazanım süresini ifade eder. Bu hedefleri gerçek uygulama bağımlılıklarıyla birlikte ölçün.
Üretimden ayrı erişim yetkileri ve uygun bağımsız kopyalar kullanın. Düzenli geri yükleme denemesinde veritabanı tutarlılığını, dosyaları ve uygulama açılışını doğrulayın. Snapshot veya başarılı yedekleme bildirimi tek başına kullanılabilir bir kurtarma sonucu göstermez.
4. Kimlik ve erişimde en az ayrıcalık uygulayın
Kişisel yönetici hesapları, görev bazlı yetkiler ve desteklenen alanlarda çok faktörlü doğrulama kullanın. Ortak hesaplar işlemi kimin yaptığını belirlemeyi zorlaştırır. İnsan hesaplarıyla otomasyon kimliklerinin izin ve yaşam döngülerini ayrı yönetin.
İşten ayrılma, ekip değişikliği ve anahtar sızıntısı senaryoları için erişim iptal sürecini hazırlayın. Periyodik kontrolde kullanılmayan hesapları, gereksiz yönetici rollerini ve uzun ömürlü erişim anahtarlarını değerlendirin. Kimlik doğrulama ile hangi veriye erişilebileceğini belirleyen yetkilendirmeyi karıştırmayın.
5. Denetim ve güncellemeyi işletim sürecine bağlayın
İşletim sistemi, uygulama ve bağımlılık envanterini tutun. Güvenlik duyurularını kullanılan sürümlerle eşleştirin; yamaları etki ve aciliyete göre planlayın. Uygulama öncesinde test, değişiklik kaydı ve geri dönüş yolu hazırlayın.
Kimlik, yapılandırma ve veri erişimi kayıtlarını gerekli kapsamda toplayın. Bir alarmın kime gideceği ve nasıl inceleneceği belirli olsun. Gereksiz kişisel veri veya parola kaydetmeyin. Kayıt üretmek ile olayı fark edip yanıt vermek farklı yeteneklerdir.
Sorumlulukları görünür hale getirin
Her kontrol için “kim uygular, hangi sistemi kapsar, nasıl doğrulanır?” sorularını yanıtlayın. FibaCloud hizmetinizin teknik kapsamıyla kendi işletim sistemi ve uygulama görevlerinizi karşılaştırın. Dahil olduğu doğrulanmamış yedekleme, IAM veya güvenlik hizmetlerini otomatik kabul etmeyin.
Sık sorulan sorular
- Bulut sağlayıcısı bütün güvenlik görevlerini üstlenir mi?
-
Görev dağılımı hizmet modeline ve sözleşmeye bağlıdır. Uygulama, hesaplar ve verinin kullanımı için müşteriye ait sorumluluklar bulunur.
- Şifrelenmiş verinin ayrıca yedeklenmesi gerekir mi?
-
Evet. Şifreleme erişim riskini azaltmaya yöneliktir; yanlış silme, bozulma veya anahtar kaybı için uygun kurtarma planı ayrıca gerekir.
Sonraki adım
Erişim sınırlarını VPC rehberi ile, ödeme kapsamını PCI DSS açıklaması ile değerlendirin.