Güncellendi:
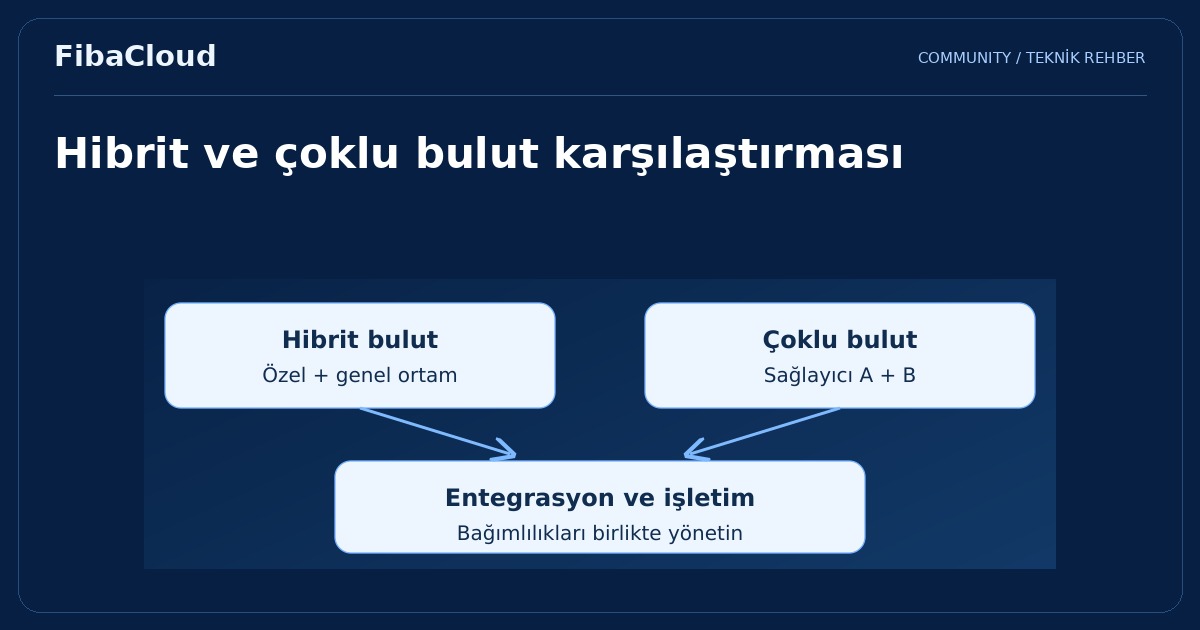
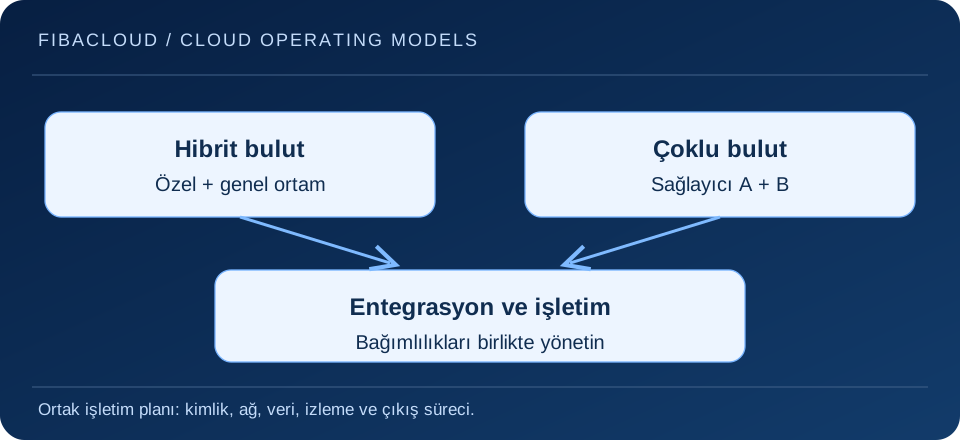
Hibrit bulut, farklı bulut ortamlarının birlikte çalıştığı bir mimariyi; çoklu bulut ise birden fazla bulut sağlayıcısından hizmet kullanımını anlatır. İşletmeler bu modelleri veri konumu, mevcut sistemler, uzmanlaşmış hizmetler veya süreklilik gereksinimleri için değerlendirebilir. Birden fazla ortam kullanmak kendi başına daha düşük maliyet, güvenlik veya kesintisiz çalışma sağlamaz.
Görseli büyüt →
Hibrit modelde hangi ortamlar birleşir?
NIST tanımında hibrit bulut, ayrı kalan iki veya daha fazla bulut altyapısının veri ve uygulama taşınabilirliğini destekleyen teknolojiyle bağlanmasıdır. Günlük kullanımda şirket içi sistemlerle genel bulut entegrasyonu da bu başlık altında konuşulur. Ancak şirket içindeki her sunucu kümesi özel bulut özelliklerini otomatik olarak taşımaz.
Örneğin uygulamanın bir bölümü bulutta çalışırken mevcut bir iş sistemi şirket içinde kalabilir. Bu tasarımda iki tarafın bağlantısı, gecikmesi ve kesinti davranışı uygulamanın parçasıdır. Veriyi yerinde tutmak tek başına erişim güvenliği veya mevzuat uygunluğu sağlamaz.
Çoklu bulutta bağımsızlık derecesini belirleyin
İki sağlayıcıda farklı uygulamalar çalıştırmak ile aynı uygulamayı iki sağlayıcıya dağıtmak farklı operasyonlar gerektirir. İkinci modelde veri eşitleme, trafik yönlendirme ve arıza senaryoları daha belirleyici olur. Yedek ortamın bulunması, çalışır bir devralma sürecinin test edildiği anlamına gelmez.
Ortak DNS, kimlik sistemi, kaynak kod deposu veya ağ bağlantısı tek hata noktası olarak kalabilir. Bağımlılığı azaltmak için yalnız sağlayıcı sayısını değil bütün hizmet zincirini değerlendirin.
Kimlik, ağ ve veriyi birlikte tasarlayın
| Alan | Karar |
|---|---|
| Kimlik | Hesap açma ve iptal, rol eşleme, ayrıcalıklı erişim ve otomasyon kimlikleri. |
| Ağ | Adres çakışmaları, rota, DNS, bağlantı kapasitesi, şifreleme ve kesinti yönetimi. |
| Veri | Ana kopya, eşitleme gecikmesi, tutarlılık, yedek ve geri yükleme sınırı. |
| İşletim | Log toplama, alarm sorumlusu, değişiklik kaydı ve olay iletişimi. |
Aynı rol adının iki platformda aynı yetkiyi verdiğini varsaymayın. Ağ erişimiyle veri erişim iznini ayrı kontrol edin. Hassas verinin hangi ortamlara kopyalandığını kayıt altına alın.
Taşınabilirliği uygulama bağımlılıklarıyla ölçün
Konteyner kullanımı paket taşımayı kolaylaştırabilir; yönetilen veritabanı özellikleri, API davranışı, depolama erişimi ve kimlik entegrasyonları ayrıca uyarlanabilir. Altyapı tanımlarının iki sağlayıcıda birebir çalışmasını beklemeyin.
Küçük bir iş yüküyle taşıma denemesi yapın. Gerekli değişiklikleri, veri aktarım süresini, kabul testlerini ve geri dönüş koşullarını kaydedin. Uygulama sürümüyle veri şemasının uyumunu kontrol etmeden sadece trafik yönünü değiştirmeyin.
Toplam maliyet ve çıkış planı
Kaynak bedellerine bağlantı, veri çıkışı, çoğaltılmış kapasite, lisans ve ekip işletim zamanını ekleyin. Bir ortamı kapatma sırasında verinin çıkarılması ve artık erişimlerin iptali de iş planına dahildir. Farklı para birimleri veya ölçüm dönemleriyle gelen faturaları aynı kapsamda karşılaştırın.
FibaCloud tarafında ihtiyaç duyduğunuz sunucu, depolama ve bağlantı özelliklerini güncel hizmet kapsamıyla eşleştirin. Başlangıç için net bir iş gerekçesi, sınırlı bir pilot ve ölçülebilir kabul koşulları belirleyin.
Sık sorulan sorular
- Hibrit bulut ile çoklu bulut birbirini dışlar mı?
-
Hayır. Şirket içi veya özel ortamla entegre çalışan bir mimari aynı zamanda birden fazla genel bulut sağlayıcısı kullanabilir.
- Çoklu bulut kesintiyi otomatik önler mi?
-
Hayır. Bağımlılıklar, veri tutarlılığı ve devralma süreci tasarlanıp doğrulanmalıdır; ek ortam tek başına süreklilik kanıtı değildir.
Sonraki adım
Bağlantı planını VPC rehberi ve finansal değerlendirmeyi maliyet optimizasyonu ile detaylandırın.