WordPress’i VPS üzerinde çalıştırmak; web sunucusu, PHP, veritabanı, HTTPS ve düzenli bakım sorumluluğunu birlikte üstlenmek demektir. Bu rehber yeni Ubuntu 24.04 LTS, Apache 2.4, PHP 8.3 ve önceden kurulmuş MySQL 8.4 LTS kapsamını kullanır. Hazır kontrol paneli bulunan bir sunucuya veya mevcut sitenin üzerine uygulanmamalıdır.
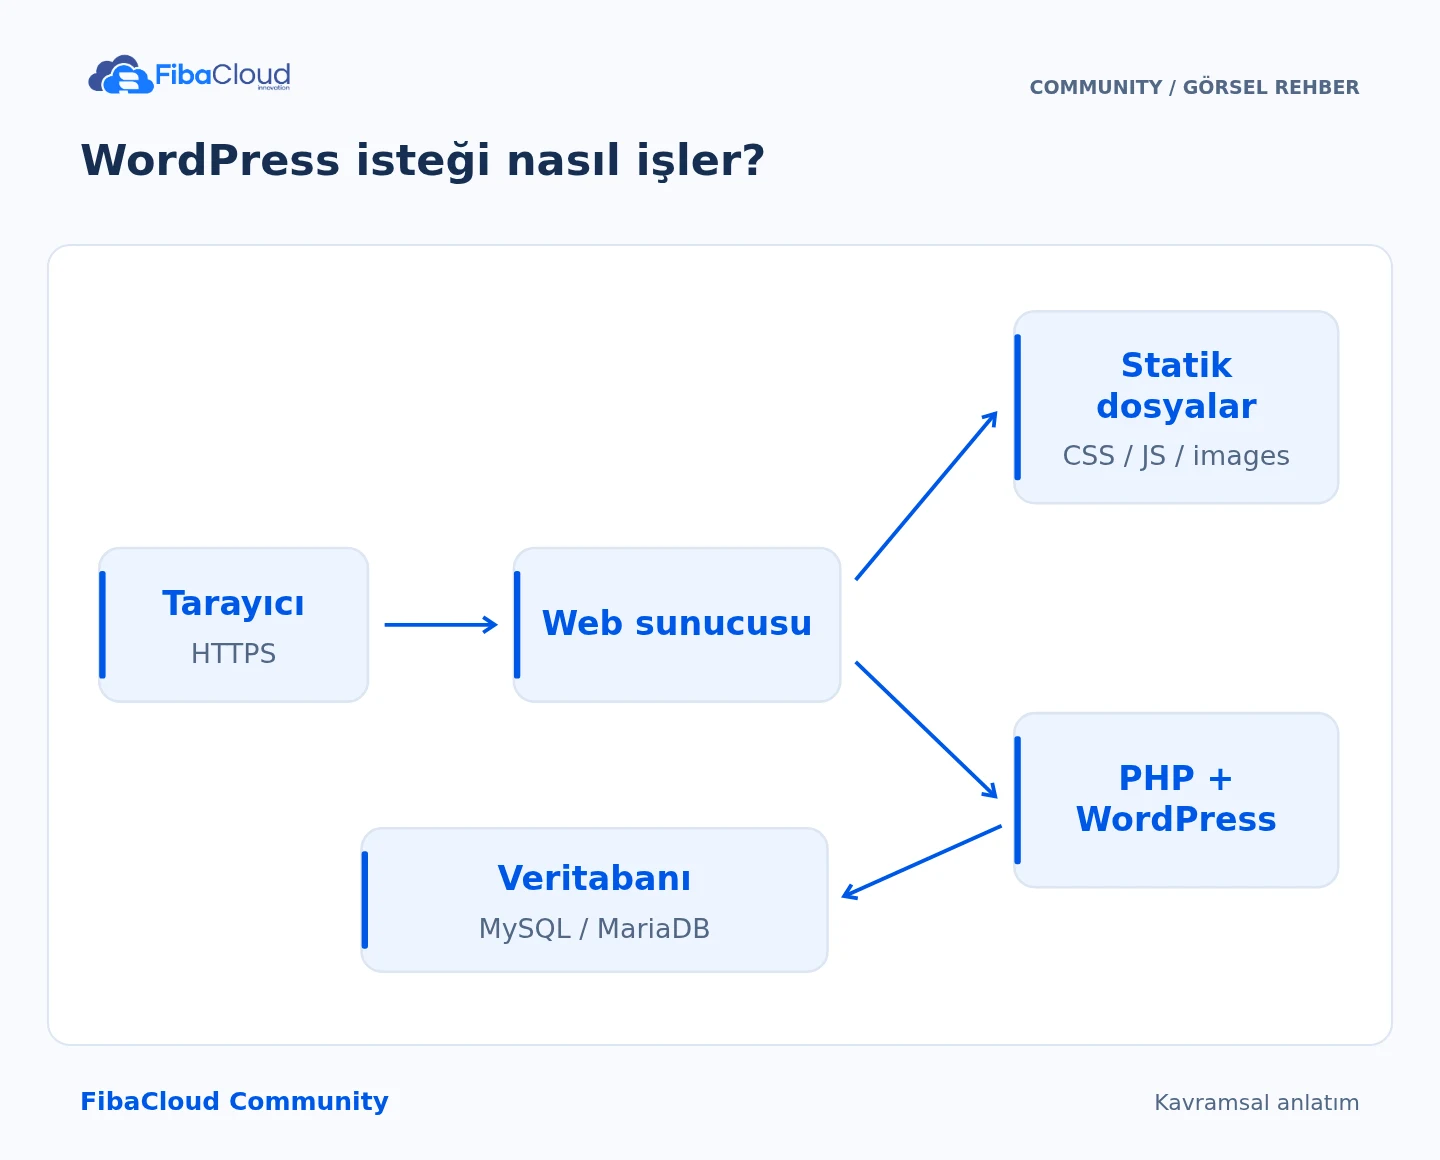
Görselin adım adım açıklaması
- Karşıla: Web sunucusu HTTPS isteğini alır.
- Ayır: Statik dosyaları doğrudan sun.
- Çalıştır: Dinamik içerik için PHP/WordPress kullan.
- Sorgula: Gerekli veriyi veritabanından al.
Ön koşullar ve dağıtım modeli
Sudo kullanıcısı, size ait bir alan adı, DNS yönetimi ve ayrı bir test ortamı hazırlayın. site.example.com örneğini her yerde gerçek alan adınızla değiştirin. WordPress’in resmî gereksinimleri PHP 8.3 veya üstü, MySQL 8.0 veya üstü ya da MariaDB 10.11 veya üstü ve HTTPS önerir; bu yazı iki veritabanı ürününün komutlarını karıştırmaz.
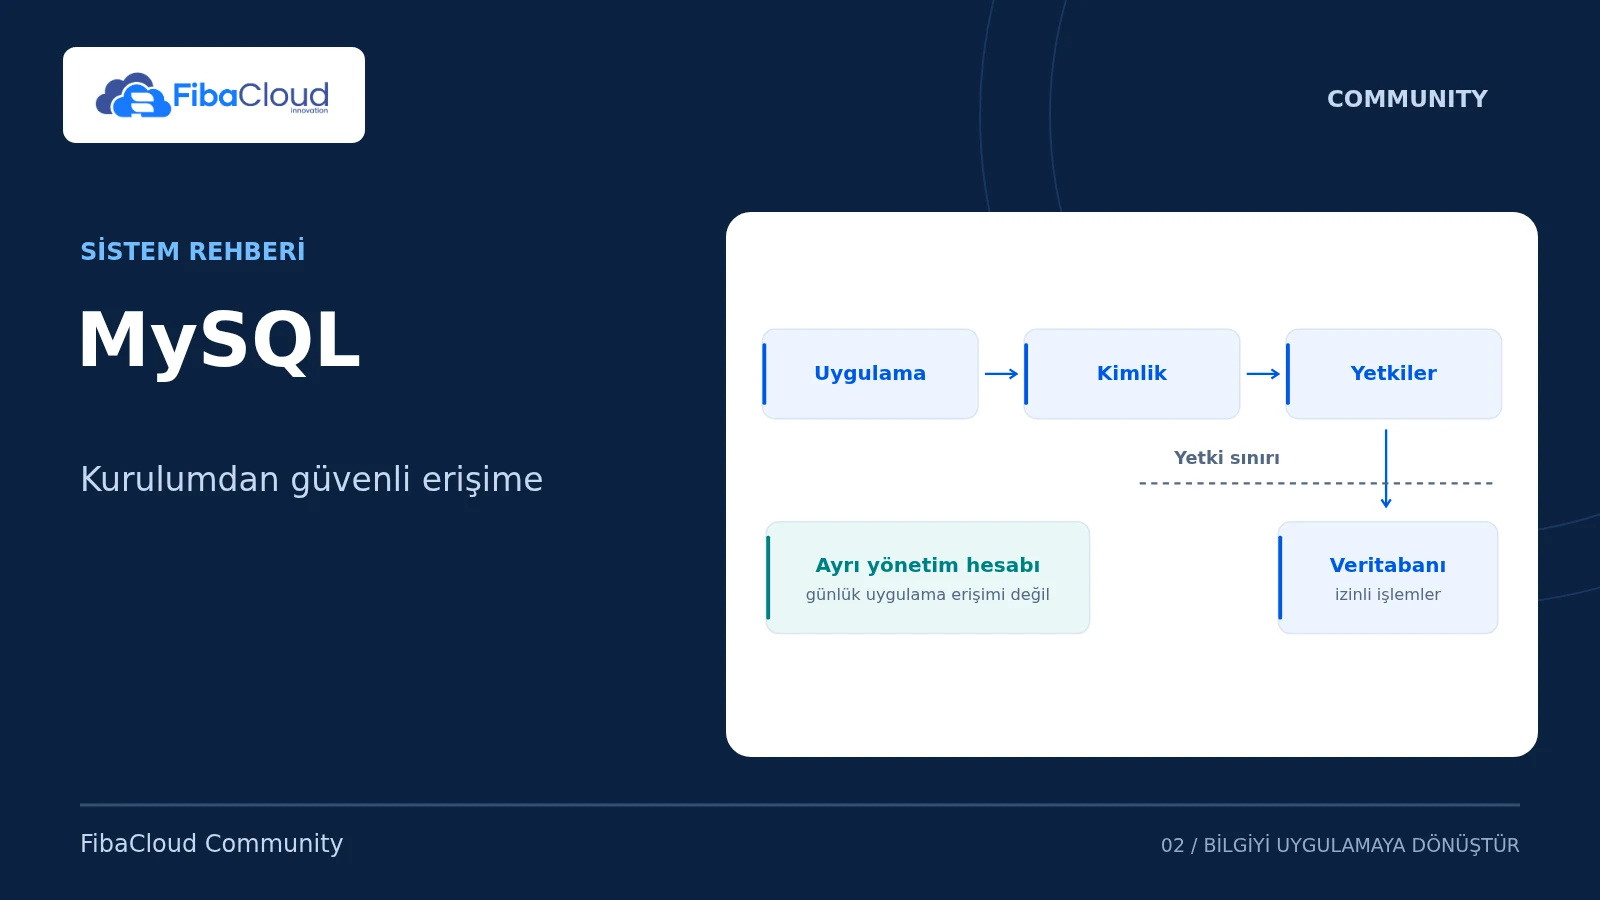
Önce Ubuntu üzerinde MySQL kurulum rehberindeki sürüm ve paket kaynağı kontrollerini tamamlayın. Bu akış çalışır durumdaki MySQL 8.4 sunucusunu ön koşul kabul eder; Ubuntu mysql-server paketinin kendiliğinden 8.4 olacağını varsaymaz ve mevcut veritabanı paketini değiştirmez.
Burada kod dosyalarını dağıtım kullanıcısı yönetir; Apache yalnız yüklenen medya dizinine yazar. Eklenti/tema ve çekirdek güncellemeleri kontrollü dağıtımla yapılır. Panelden dosya kurma/güncelleme isteyen farklı bir model kullanacaksanız izinlerini ve güvenlik güncelleme sorumluluğunu ayrıca tasarlayın.
Bu akışın paket, servis, gerçek TLS, WordPress kurulumu ve geri yükleme kabulünü aynı özelliklerdeki ayrı bir sunucuda tamamlayın. Aşağıdaki kontroller, çalıştırılmış bir tam kurulum sertifikası değildir.
1. Sunucu ve paketleri hazırlayın
cat /etc/os-release
sudo ss -ltnp '( sport = :80 or sport = :443 or sport = :3306 )'
sudo apt update
sudo apt install apache2 libapache2-mod-php8.3 php8.3-mysql php8.3-curl php8.3-gd php8.3-mbstring php8.3-xml php8.3-zip curl
php -v
php -m
mysql --version
mysql -u root -p --execute="SELECT VERSION();" Portlar mevcut uygulamalar tarafından kullanılıyorsa önce onların yapılandırmasını değerlendirin. MySQL’i genel internete açmayın. Uygulama bu rehberde aynı sunucudaki veritabanına bağlanır; güvenlik duvarını kapatmak veya 3306’yı herkese açmak gerekmez.
2. HTTPS’i WordPress kurulumundan önce hazırlayın
Yeni site kökü oluşturun:
sudo install -d -o "$(id -u)" -g "$(id -g)" -m 0755 /var/www/fc-wordpress/public
printf '%s\n' 'TLS preparation' > /var/www/fc-wordpress/public/index.html
sudo a2enmod rewrite Yeni /etc/apache2/sites-available/fc-wordpress.conf dosyasına şu sanal sunucuyu yazın. Aynı adda mevcut bir dosya varsa üzerine yazmadan inceleyin.
<VirtualHost *:80>
ServerName site.example.com
DocumentRoot /var/www/fc-wordpress/public
<Directory /var/www/fc-wordpress/public>
Options -Indexes +FollowSymLinks
AllowOverride FileInfo
Require all granted
</Directory>
<Directory /var/www/fc-wordpress/public/wp-content/uploads>
<FilesMatch "\.php$">
Require all denied
</FilesMatch>
</Directory>
<Files "wp-config.php">
Require all denied
</Files>
ErrorLog ${APACHE_LOG_DIR}/fc-wordpress-error.log
CustomLog ${APACHE_LOG_DIR}/fc-wordpress-access.log combined
</VirtualHost> sudo a2ensite fc-wordpress.conf
sudo apache2ctl configtest
sudo systemctl reload apache2
sudo apt install certbot python3-certbot-apache
sudo certbot --apache -d site.example.com
sudo certbot renew --dry-run Yalnız Syntax OK sonucundan sonra yükleyin. Sertifika için DNS ve seçtiğiniz doğrulama yönteminin erişimi hazır olmalıdır. Gerçek alan adından HTTPS ve HTTP yönlendirmesini doğrulamadan yönetici parolası oluşturmayın. Kullanmadığınız yanlış AAAA kayıtlarını da kontrol edin.
3. Ayrı veritabanı ve kullanıcı oluşturun
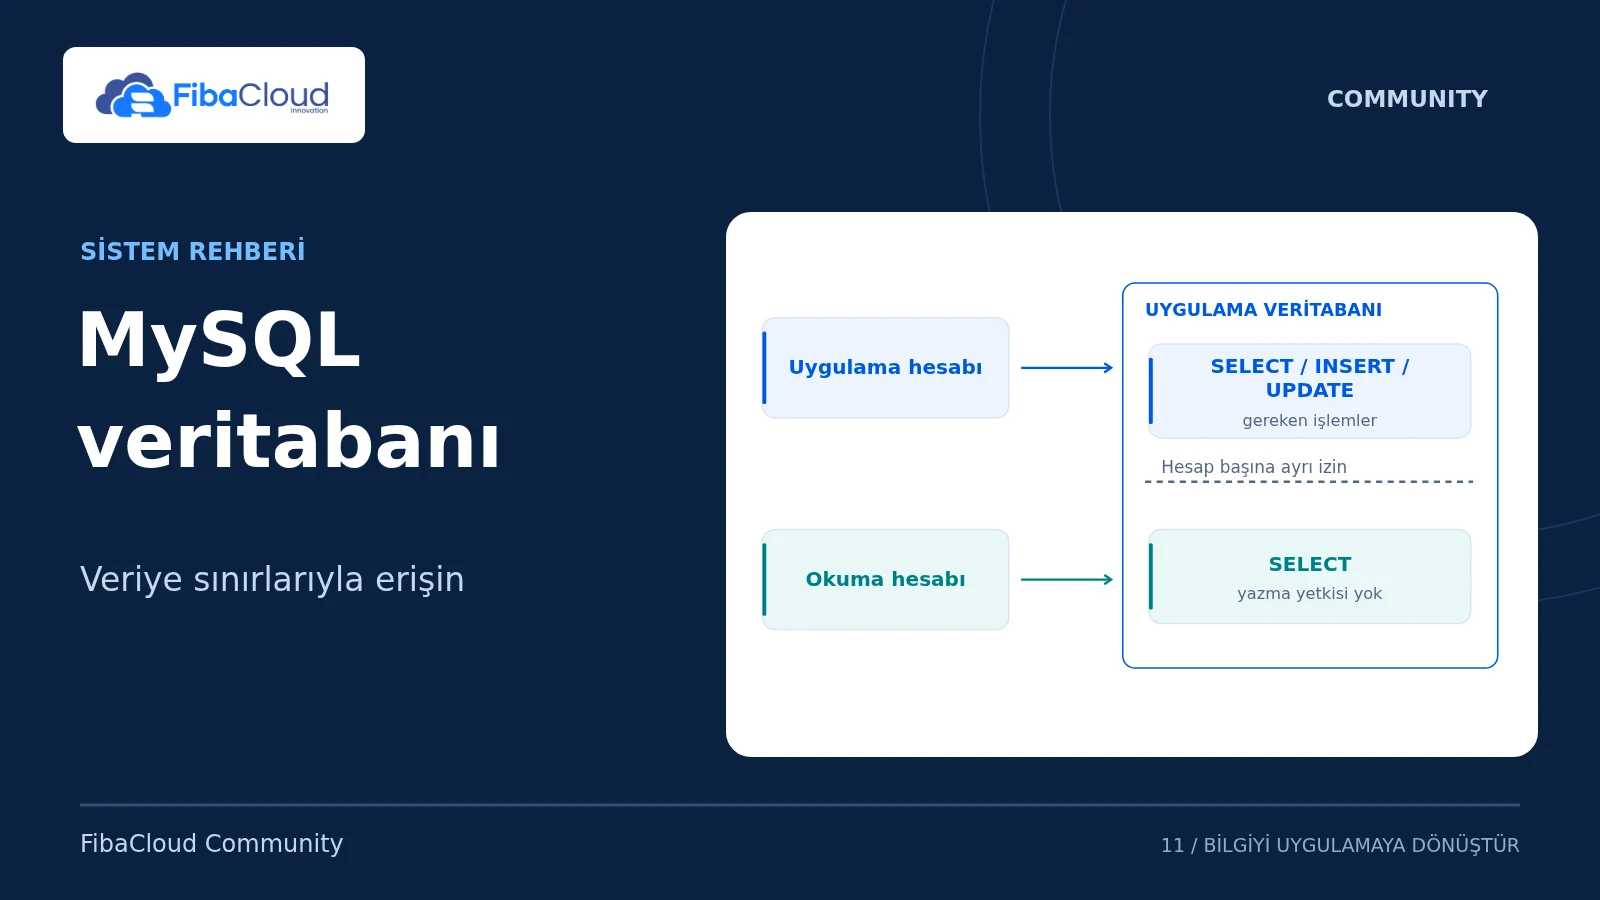
Oracle MySQL kurulumunda belirlediğiniz yönetici parolasıyla bağlanın; WordPress’e root hesabı vermeyin. -p parolayı etkileşimli ister. Yalnız hesabınızın gerçekten socket kimlik doğrulaması kullandığını doğruladıysanız sudo mysql alternatifini kullanın:
env MYSQL_HISTFILE=/dev/null mysql -u root -p Aşağıdaki parola yer tutucusunu yerel olarak ürettiğiniz güçlü ve benzersiz parolayla değiştirin. Örnek adlar mevcutsa başka ad seçin; mevcut veritabanını silmeyin.
CREATE DATABASE fc_wordpress CHARACTER SET utf8mb4 COLLATE utf8mb4_unicode_ci;
CREATE USER 'fc_wp'@'localhost' IDENTIFIED BY 'REPLACE_WITH_A_UNIQUE_PASSWORD';
GRANT ALL PRIVILEGES ON fc_wordpress.* TO 'fc_wp'@'localhost';
SHOW GRANTS FOR 'fc_wp'@'localhost';
EXIT; Yetki yalnız WordPress’in kendi şemasıyla sınırlıdır; global *.*, başka şema veya GRANT OPTION verilmez. Çekirdek ve eklenti güncellemeleri tablo oluşturup değiştirebildiği için bu hesap şema sahibi olarak kullanılır. Daha dar bir çalışma hesabını ancak uygulamanın ve güncelleme akışının gerçek ihtiyaçlarını test ederek ayırın. Parolayı komut satırı argümanına, Git’e veya herkese açık bir dosyaya koymayın.
4. WordPress’i resmî kaynaktan indirin
Yeni bir çalışma dizininde:
mkdir -p fc-wordpress-download
cd fc-wordpress-download
curl --fail --location --proto '=https' --tlsv1.2 https://wordpress.org/latest.tar.gz -o wordpress.tar.gz
sha256sum wordpress.tar.gz > wordpress-download.sha256
tar --no-same-owner -xzf wordpress.tar.gz
php -r 'include "wordpress/wp-includes/version.php"; echo $wp_version, PHP_EOL;'
sudo cp -a wordpress/. /var/www/fc-wordpress/public/ Sürüm numarasını ve indirilen arşivin hash kaydını bakım notunuza ekleyin. Yerel hash, indirdiğiniz dosyayı tanımlar; bağımsız bir imza doğrulaması yerine geçmez. Yalnız resmî HTTPS indirme kaynağını kullanın ve seçilen WordPress sürümünün eklenti/tema uyumunu test edin.
Site kökünde wp-config-sample.php dosyasının bir kopyasını wp-config.php adıyla oluşturun. Veritabanı adını fc_wordpress, kullanıcıyı fc_wp, hostu localhost ve kendi parolanızı girin. WordPress’in resmî salt üreticisinden benzersiz authentication key/salt değerleri alın; burada veya başka bir rehberde yayımlanmış anahtarları kullanmayın.
Mevcut sabitleri ikinci kez tanımlamadan, “stop editing” satırından önce şu politika ayarlarını ekleyin:
define( 'DISALLOW_FILE_EDIT', true );
define( 'DISALLOW_FILE_MODS', true );
define( 'FORCE_SSL_ADMIN', true ); DISALLOW_FILE_MODS, panelden eklenti/tema kurulumu ve otomatik dosya güncellemelerini engeller. Bu modelde güvenlik güncellemelerini ayrı testten sonra dağıtım kullanıcısıyla zamanında uygulamanız gerekir; siteyi güncellemesiz bırakmak kabul edilebilir bir bakım yöntemi değildir.
5. Dosya izinlerini daraltın
sudo chown -R "$(id -un)":www-data /var/www/fc-wordpress/public
sudo find /var/www/fc-wordpress/public -type d -exec chmod 0750 {} \;
sudo find /var/www/fc-wordpress/public -type f -exec chmod 0640 {} \;
sudo install -d -o www-data -g www-data -m 0750 /var/www/fc-wordpress/public/wp-content/uploads Bu işlem yalnız yeni örnek siteye uygulanır. Başka sitelerin veya hazır panelin izin ağacını topluca değiştirmeyin. Gereken ek önbellek dizinini eklenti belgesine göre ayrı açın; bütün kodu web kullanıcısına yazılabilir yapmayın.
Kalıcı bağlantılar için yönetici ekranının verdiği .htaccess kurallarını dağıtım kullanıcısıyla kaydedin. Kod ağacı salt okunur olduğundan WordPress’in bu dosyayı kendiliğinden yazmasını beklemeyin. Kuralların yalnız doğru dizini etkilediğini doğrulayın. Ardından hazırlık için oluşturulan index.html dosyasını kaldırın; uygulamanın index.php dosyasını kaldırmayın.
6. Kurulum ve kabul
HTTPS üzerinden kurulum sihirbazını açın. Benzersiz bir yönetici hesabı ve güçlü parola kullanın; sonrasında gerekiyorsa çok faktörlü doğrulama ekleyin. Site adresini HTTPS olarak doğrulayın.
Test hesabıyla oturum açma, bir yazı yayımlama, medya yükleme, kalıcı bağlantı, parola sıfırlama/e-posta teslimi ve gerekli eklenti işlevlerini kontrol edin. Site Health bulgularını inceleyin. /wp-config.php, arşivler ve SQL yedeklerinin ziyaretçilere sunulmadığını; olmayan sayfanın 404 döndürdüğünü doğrulayın. Test ortamındaki arama motoru engelini yalnız gerçek yayın hazır olduğunda kaldırın.
Yedekleme, güncelleme ve sorun giderme
Yedek; veritabanını, wp-content içeriğini ve gerekli yapılandırmayı birlikte kapsamalıdır. Sırları koruyarak web kökü dışında saklayın. Yedeği ayrı bir veritabanı ve ayrı bir alan adına geri yükleyin; bu kopyanın e-posta/ödeme gibi gerçek işlemleri tetiklemesini engelleyin. İçerik, medya ve oturum kabulü geçmeden yedeği çalışır saymayın.
DB bağlantısı hatası: servis, localhost, hesap/parola ve şema yetkisini kontrol edin. İç sayfalarda 404: rewrite modülü, .htaccess ve AllowOverride FileInfo ayarını inceleyin. Medya yükleme hatası: yalnız uploads dizininin sahiplik/yazma sınırını kontrol edin. 500 veya boş sayfa: PHP ve Apache günlüklerine bakın; hata ayrıntılarını ziyaretçiye göstermeyin.
Güncellemede dosya ve veritabanının tutarlı yedeğini alın, staging üzerinde deneyin ve bakım penceresinde uygulayın. Geri dönüş, eski dosyalar ile onlara uyumlu veritabanını birlikte geri almalıdır. Canlı veritabanını silip yeniden kurmak bir sorun giderme adımı değildir.
Resmî kaynaklar
- WordPress sistem gereksinimleri
- Resmî WordPress kurulum akışı
- WordPress güvenlik ve dosya izinleri
- WordPress yedekleme kapsamı
- Certbot Apache eklentisi ve yenileme
Teknik içerik ve kaynaklar 4 Ekim 2026 tarihinde gözden geçirildi. Sürüm veya sağlayıcı değişikliğinde ilgili resmî belgeyi yeniden kontrol edin.
Bir yanıt yazın